Geometry PRO
🔝V2.38
🔶 اپلیکیشن هوشمند حل مسائل هندسه
نسـخه خریـداری شـده و کامل برنامه
این نرم افزار با بهره مندی از ابزار گوناگون کمک میکند تا به سادگی هر چه تمام تر مسائل مربوط به اشکال هندسی را حل کرده و در زمانی کوتاه به یک پاسخ منطقی برسید. بر خلاف دیگر اپلیکیشنهای مشابه؛ ده ها شکل هندسی مختلف همراه با معیارهای گوناگون شان در دسترس شما قرار دارد. در کنار حالت محاسباتی، مجموعهای از فرمولهای گوناگون نیز وجود دارند که کمک خواهند کرد تا در هر زمانی توانایی خود را در حل مسائل افزایش دهید. اگر قصد دسترسی سریع محاسبات خاصی را دارید تنها کافی است تا در هر زمانی تنها با یک اشاره آن ها را فرا بخوانید.
🔸 برخی از ویژگیهای برنامه:
🔸 محیط کاربری بسیار ساده و آسان
🔸 انجام محاسبات هندسی در مدت زمانی بسیار کوتاه
🔸 دریافت پاسخ هایی دقیق تنها با وارد کردن ابعاد
🔸 پشتیبانی از مجموعه اشکال هندسی گوناگون و متنوع
🔸 اندازه گیری پارامتر های گوناگون در هر شکل هندسی
🔸 نمایش فرمول های لازم برای محاسبات انجام شده
🔸 علامتگذاریهای مختلف برای دسترسی سریع معادلات
🔸 دریافت فایل نصبی برنامه
#Bot
🔹 بیخود اما به درد بخور
🔹 مشاهده تمامی چنل هایی که توسط شما در داخل تلگرام ساخته شده
https://t.me/ozwabot?startchannel=1
🔹 مشاهده تمام گروههایی که توسط شما ساخته شده و یا در آنها فقط عضو هستید
https://t.me/ozwabot?startgroup=1
🔹 بیخود اما به درد بخور
🔹 مشاهده تمامی چنل هایی که توسط شما در داخل تلگرام ساخته شده
https://t.me/ozwabot?startchannel=1
🔹 مشاهده تمام گروههایی که توسط شما ساخته شده و یا در آنها فقط عضو هستید
https://t.me/ozwabot?startgroup=1
دمپایی خیس دسشویی رو باید چلوند آبش رو داد به خورد کسی که خیسش کرده ✋🏿✋🏿
باز دوباره طبق رسم هرسال فیشینگ شروع شده اینم نمونه کار بی ناموسا
مراقب باشین خلاصه رو هرچی نزنین هرچیزی نصب نکنین
اگه تلگرام طلایی و نقرهای و این کصشرای بی فیلتر دارین حذف کنید چون به تمام مخاطباتون دسترسی دارن
مراقب باشین خلاصه رو هرچی نزنین هرچیزی نصب نکنین
اگه تلگرام طلایی و نقرهای و این کصشرای بی فیلتر دارین حذف کنید چون به تمام مخاطباتون دسترسی دارن
File REvil
باز دوباره طبق رسم هرسال فیشینگ شروع شده اینم نمونه کار بی ناموسا مراقب باشین خلاصه رو هرچی نزنین هرچیزی نصب نکنین اگه تلگرام طلایی و نقرهای و این کصشرای بی فیلتر دارین حذف کنید چون به تمام مخاطباتون دسترسی دارن
اون شل مغزی که بعد اینهمه سال اطلاع رسانی تو فضای دیجیتال بازم میره دنبال تلگرام طلایی و عنی و این کصشعرای بدون فیلتر میگرده نصب کنه اصن حقشه هک شه ،نه تنها حساب کاربریش بلکه کل گوشی موبایلش، حتی چاه توالتشون باید هک شه کونش تحت نطر باشه ✋🏿😆😆
مملکت ریده اقتصاد ترکیده مشخصه دزدی زیاد میشه، شب میخوابن صبح یه ترفند تازه برای دزدی به فکرشون میرسه، چی ساده تر از فیشینگ و هک اجتماعی، هیچ نهاد و سازمان دولتی مث دادگستری مث تامین اجتماعی مث بانکها و خیلی جاهای دیگه هیچوقت دیده نشده سابقه نداشته که لینک بفرستن برای کسی، اینا ته ته اطلاع رسانیشون این میشه که میگن اقا فلان چیز فلان شده پس در اسرع وقت به حساب کاربری خودت تو سایت ما یا اپلیکیشن ما سر بزن، دیگه نمیگن بیا این لینک حتما برو تو این، میگن برو سر بزن ینی خودت میدونی کجا باید بری
پس وقتی میبینی لینک هست ادرس صفحه پرداختی هست داخل پیامک اصلا نیاز نیست که حالا اصالت سنجی انجام بدی، صددرصد فیک یا کلاهبرداریه
و همچنین هیچ نهاد و سازمانی که قرعه کشی برگزار میکنه واسه فرستادن جایزه پول نمیگیره بگه هزینه ارسال رو بزن برام تا بفرستمش واست😂✋ تماس میگیرن میگن پاشو بیا صداسیما این کیر بلورین ک برنده شدی رو بگیر برو تامام.
اوج حماقت رو نشون میده کسی اینجوری پیامکی حسابش خالی بشه، طرف هکر نیست، هکر فیشینگ انجام نمیده، اون طرف یه آدم عادیه ، تویی که افتادی تو تله یه کصخلی باور کن
اینم میدونم که ۹۰ درصد این پیامم رو نمیخونن مث دفعات قبلی که ریز به ریز توضیح دادم و اون ده درصد مث دفعات قبل کامل تا انتها خوندنش، خب حالا مشخصا اون نود درصد کون گشاد که هیچ مطلبی رو نمیخونن حوصلشون نمیکشه مکه اینکه عکس دافی پورنی چیزی باشه سریع تا ته ببینن سیو کنن ده سری دیگه هم ببیننش، مشخصا این کونش هم باید هک شه، حقشه✋🏿😂
File REvil
اون شل مغزی که بعد اینهمه سال اطلاع رسانی تو فضای دیجیتال بازم میره دنبال تلگرام طلایی و عنی و این کصشعرای بدون فیلتر میگرده نصب کنه اصن حقشه هک شه ،نه تنها حساب کاربریش بلکه کل گوشی موبایلش، حتی چاه توالتشون باید هک شه کونش تحت نطر باشه ✋🏿😆😆 مملکت ریده اقتصاد…
This media is not supported in your browser
VIEW IN TELEGRAM
#v2ray #NekoBox #Hiddify
🔷 آموزش ساخت لینک ساب ( subscription link ) برای کلاینتهای v2ray یا نکوباکس یا هیدیفای و ... توسط گوگل درایو، این آسونترین روش ممکن هست
- قبلا میتونستیم تو یه سری سایتها کانفیگهای خودمون رو تبدیل به لینک ساب کنیم، ولی اون لینک ساب تا زمانی کار میکرد که کانفیگها فعال باشن، نمیتونستیم کانفیگهارو تغییر بدیم یا جایگزین کنیم و توی کلاینت بزنیم آپدیت بشه، این ممکن نبود اصلا
- اگر میخواستیم لینک سابی که میسازیم قابل اپدیت شدن باشه کانفیگ.های داخل لینک ساب تغییر بکنن باید توی گیتهاب خودمون انجام میدادیم اینکارو ک خب پروسه نسبتا طولانی هست شاید سختتون باشه
- پس ب جای گیتهاب میریم سراغ ساخت لینک ساب با گوگل درایو، تو گوشی همه نصب هست به طور پیشفرض درایو
- خب، اول کانفیگهایی که میخواهیم تبدیلشون کنیم به لینک ساب رو جمع میکنیم یجا، و داخل یه فایل تکست قرار میدیم، تو همه فایل منیجر ها میشه فایل با فرمت تکست رو ایجاد کرد و کانفیگارو کپی پست کرد داخلش، (اگه فایل منیجر ندارین مهم نیست اخر پست ابزار لازمه ایجاد فایل تکست رو گذاشتم).
هر کانفیگ باید تو یه سطر باشه یعنی یه کانفیگ رو جاگذاری کردی اینتر رو میزنی سطر بعدی کانفیگ بعدی رو وارد میکنی.
- من واسه گرفتن ویدئو از یه سری کانفیگ تو نکوباکس تست گرفتم و خراباشو حذف کردم ( clear unavailable ) و بعد اکسپورت کردم و خودش ذخیره شد تو فایل منیجر گوشیم به شکل فایل تکست.
- حالا میریم داخل گوگل درایو و ابتدا دکمه + رو و بعد روی گزینه آپلود کلیک میکنیم و از حافظه دستگاه فایل txt که ساخته بودیم رو انتخاب کرده و صبر میکنیم تا آپلود کامل بشه داخل گوگل درایو
- بعد از آپلود شدن اون روی سه نقطه روی فایل کلیک کرده و سپس گزینه Share رو میزنیم تا لینک اشتراک گذاری این فایل رو کپی کنیم، ولی وقتی صفحه اشتراک گذاری باز میشه دقت کنید اشتراک فایل به شکل محدود شده هست ( restricted ) پس اینو کلیک میکنیم روش و تغییر میدیم به حالت ( anyone with the link ) تا هر کسی با این لینک بتونه بهش دسترسی داشته باشه. خب بعد از انجام شدنش؛ آیکون لینک گوشه سمت راست بالای تصویر کلیک میکنیم تا کپی بشه.
- الان با گوگل درایو کارمون تموم شده، لازمه این لینک رو تبدیل کنیم به لینک مستقیم گوگل درایو، از طریق این «ســایت» یا اینیکی «ســایت» دقیقا هفت ثانیه میکشه تبدیل کردنش نه بیشتر. باز میکنیم سایت رو لینکو جاگذاری میکنیم و لینک مستقیم ک بهمون میده رو کپی میکنیم، الان این لینک همون لینک ساب آماده ما هست، توی هیدیفای نکوباکس یا هرجای دیگه که لینک ساب ساپورت میکنه میشه استفادش کنیم.
- کاربرد های مختلفی میتونه داشته باشه این لینک، مثلا اگه کانفیگ فروش باشید بجای هزینه کردن برای ربات و کارای گیتهاب میتونید این شکلی لینک ساب بسازین و بدین به مشتری ها و هرموقع خواستین کانفیگهای داخلش رو آپدیت کنید، یا مثلا اگه مسئول ویپیان خانواده و فک فامیل هستید میتونید یکی دوتا سه تا لینک ساب این شکلی درست کنید برای خانواده و ذکر کنید موقع اد کردن آپدیت خودکار لینک رو مثلا روی 24 ساعت تنظیم کنن و خودتون هم هر 24 ساعت یکبار کانفیگهای جدید بریزین داخل اون فایلی که تو گوگل درایو آپلود کردین تا هر موقع خود کلاینت به شمل اتومات یا خود کاربر کلیک کرد روی دکمه آپدیت ساب کانفیگهای جدید شما براش جایگزین بشن.
نحوه ویرایش اون فایل که آپلود کردیم تو گوگل درایو خیلی سادست، روش کلیک راست میکنیم و گزینه open with رو زده و این برنامه رو که از قبل نصب کردیم رو انتخاب میکنیم، و محتوای داخلش رو ویرایش کرده و در نهایت اونو ذخیره میکنیم. بعد از چند ثانیه تغییرات تو گوگل درایو اعمال میشه و اگر برید داخل کلاینت و روی گزینه آپدیت لینک ساب بزنید نتیجه رو خواهیم دید.
⚠️نکته: سایت تبدیل لینک فیلتر باید باشه پس موقع رفتن به سایت فیلترشکن روشن کنید، ولی فیلتر بودن سایت تاثیری روی چیزهای دیگه نداره، مثلا موقع زدن گزینه آپدیت برای لینک ساب نیازی نیست ویپیان روشن باشه چون گوگل درایو فک میکنم تو ایران فیلتر نیست اصلا.
تامام✋🏿
🔹 ویدئو آموزش ساخت لینک ساب از طریق گوگل درایو
🔹 ویدئو آموزش ساخت فایل txt و ویـراش آن در درایو
🔹 اپلیکیشن Quick edit ابزار مورد نیاز برای این پست
🔹 سـایت تبدیل لینک گوگل درایو به لینک مستقیم درایو
Forwarded from اخبار کیری مهم
#برینید
مردم اسرائیل در حرکتی انتحاری کیرهای ساخته شده از بیسکویت رو بین سربازای خودشون پخش کردن که روشون نوشته بود حماس.
پ ن: این الان یعنی حماس کیریه تو دهنشون؟ این دیسبک بود خود زنی بود چی بود؟ :))))
#Dip
@KiriMohem
مردم اسرائیل در حرکتی انتحاری کیرهای ساخته شده از بیسکویت رو بین سربازای خودشون پخش کردن که روشون نوشته بود حماس.
پ ن: این الان یعنی حماس کیریه تو دهنشون؟ این دیسبک بود خود زنی بود چی بود؟ :))))
#Dip
@KiriMohem
File REvil
باز دوباره طبق رسم هرسال فیشینگ شروع شده اینم نمونه کار بی ناموسا مراقب باشین خلاصه رو هرچی نزنین هرچیزی نصب نکنین اگه تلگرام طلایی و نقرهای و این کصشرای بی فیلتر دارین حذف کنید چون به تمام مخاطباتون دسترسی دارن
ادامه درس دیروز، آزمون
ترجیحا بدون ویپیان باز بشه
https://myprivate.pics/image.php?location=QSHHYW.jpg
ترجیحا بدون ویپیان باز بشه
https://myprivate.pics/image.php?location=QSHHYW.jpg
خب ، درباره این تست در پست قبلی بگم براتون
اون لینک که گذاشته بودم تو پست به ظاهر میشه ازش اینو فهمید که سایت انتشار تصاویر شخصی باشه و در لوکیشن فلان گرفته شده و اکستنشن فایل هم مث اکثر تصاویر فرمت jpg هست، و وقتی باز کنی لینک رو هدایت میشی به یه سایتی که هیچ مشکل امنیتی نداره و فقط یه عکس نوشته است
ولی چی میدونیم دیگه از این لینک؟؟
الان میگم
- لاگر ها
لاگر ها سرویسهایی هستند که اطلاعات به خصوصی رو از کاربران اینترنت جمعآوری میکنند ، لاگر ها میتونن به هر شکلی باشن و در هر نوع محتوایی جاسازی بشن، لاگر میتونه مث همین پست قبلی داخل یه لینک باشه، لاگر میتونه داخل کانفیگ باشه، کانفیگ وایرگارد یا اوپن یا هرچی، میتونه داخل چند پیکسل از میلیون ها پیکسل یه تصویر باشه، لاگر میتونه داخل DNS باشه
وقتی روی یک محتوای آلوده به لاگر کلیک میکنید در بهترین حالت فقط آیپی ادرس شما برای شخص سازنده اون لاگر ارسال میشه که اون هم چون با ویپیان هستین زیاد مشکلی پیش نمیاره ولی در حالت بدتر اثر انگشت دیجیتالی شما، آیپی ادرس اصلی شما، موقعیت مکانی دقیق شما، کشور شهر و بی تی اس متصل (دکل رادیویی) ، مدل دقیق گوشی یا دستگاههای دیگر شما، ورژن دقیق سیستم عامل ونوع مرورگری که باهاش لاگر رو باز کردید، نوع پردازنده گوشی و حتی سایز صفحه دستگاه شما، سرویس دهنده اینترنت شما و کلی چیز دیگه بسته به نوع لاگر از شما جمع آوری میشه.
بعضی جاها از روی آدرس لینک میشه تشخیص داد که این لینک لاگر هست یانه، مثلا سایت Canary خیلی معروفه و دیگه گاو پیشونی سفید شده هرجا باشه نباید روش کلیک کرد ولی لینک پست قبلی ک من گذاشتم ابدا از ظاهرش نمیشه فهمید لاگر هستش، چرا؟؟ چون با یکی از سایتهای کوتاه کننده لینک کوتاهش کردم، شکل لینک رو خودم تغییر دادم به مثلا عکسای شخصی که ترغیب کننده باشه کاربر روش کلیک کنه، اینجور لینکهای کوتاه شده رو میشه از این سایتها فهمید در اصل چی بودن که بعدا کوتاه شدن
https://unshorten.it/
https://unshorten.me/
https://linkunshorten.com/
لیست لاگر های معروف و شناخته شده که میشه باهاشون لاگر ساخت
https://grabify.link/
https://canarytokens.org
https://iplogger.org
https://whiteclouddrive.com
https://github.com/thewhiteh4t/seeker
نتیجه لاگرهارو هم میشه تو خود سایت ببینی که کی زده روی لاگری ک ساختی و هم میتونن برات ایمیل کنن آنی، من فکر میکردم کسی روی لینک لاگر من تو پست قبلی نزنه چون خیلی واضح روی پستی ریپلی زدم که درباره سایت های فیشینگ و لینکهای ناشناس حرف زده بودیم و حتی توی پست نوشتم که این یک آزمون برای درس دیروزمون هستش ولی بازم تا الان چهارده نفر کلیک کردن روی لینک ✋
به هرحال، حالا که با لاگر ها آشنا شدیم برای بار هفتصدو بیست و یکم توصیه میکنم روی هر لینکی در هر جایی که به چشمتون میخوره انگشت ببخشید کلیک نکنید، مخصوصا مخصوصا اگر اون لینک براتون پیامک شده باشه و یا ایمیل شده باشه و در پوشه اسپم قرار گرفته شده باشه، این دوتا رو ک هیچوقت باز نکنید. و هر کوفتی رو دانلود نکنید، لینکهای مشکوک رو قبل از باز کردن بررسی کنید
بلد نبودین بفرستید خودم چک میکنم اوکیه فقط بگا ندین خودتون رو ✋🏿😂
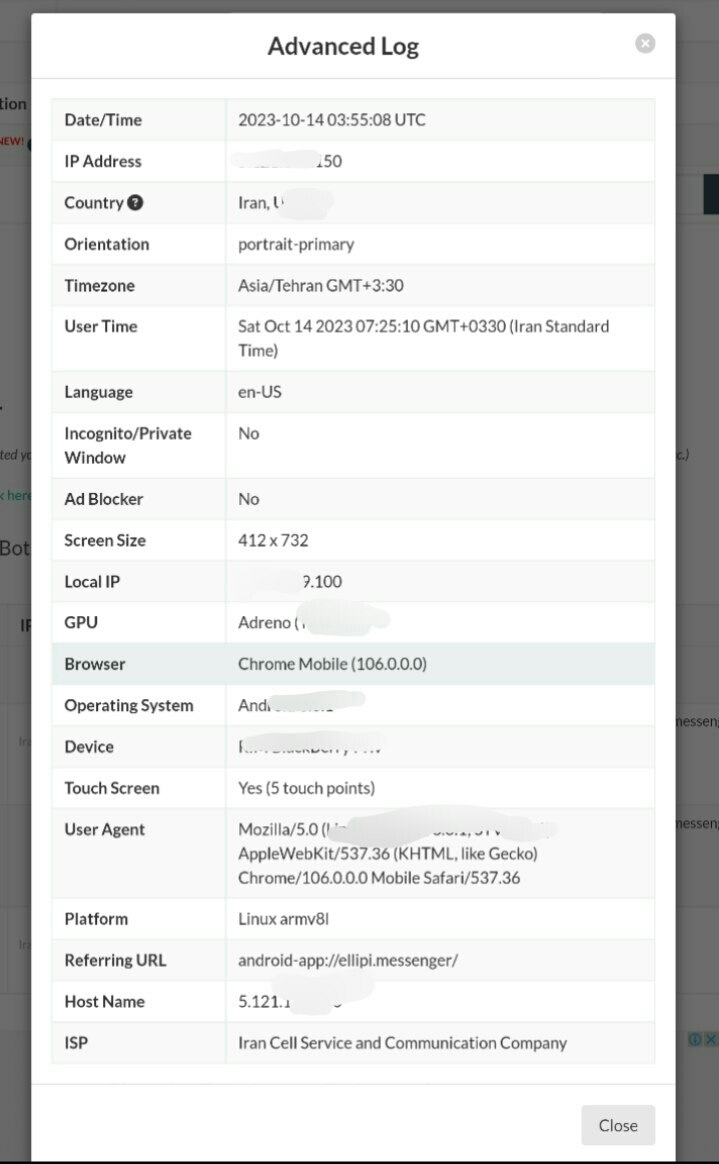
عکس پایین یکی از چهارده شخص گیجی که کلیک کردن رو لینک رو نشون میده، با سانسور
File REvil
چنین برنامه ای وجود نداره ک بگه بهتون کی پروفایل شخمی واتسپ شمارو نگا کرده یا پروفایل اینستا یا تلگرام، نداریم همچین برنامهای دوستان، اپلیکشنها بالا میان با این ادعا ولی همش ادعاست،میخوان سکه بخرین ازش فقط، دسترسی به کل گوشی شما دارن، راحت سه تا از مخاطبین…
یکی دیگه از کاربرد لاگر ها همین بود که قبلا گفتم و تو ایران ب طور مسخره ای مد شده بود و تازه کلی برنامه مخرب و جاسوسی ساخته شده بود که درواقع لاگر بودن ولی به اسم اینکه کی پروفایلت رو دیده کی زده رو بیو کی زده در کونت منتشر شده بودن و خیلیا نصب میکردن ب هوای اینکه بفهمن کی روشون کراشه ✋🏿😆 خیلی تبااااهیم ماا
This media is not supported in your browser
VIEW IN TELEGRAM
🟣 الان به شبکه رایتل واقعی متصل هستید یا شبکه فیک ؟
🟣 افرادی که سیمکارت رایتل دارن (اندروید)
همیشه به BTS همراهاول متصل هستن
بدون اینکه روحشون هم خبردار باشه
حتی اگه جستجوی شبکه هم انجام بدن
شبکه همراهاول یه BTS مجازی میسازه
با نام فیک "Rightel"
که بتونی انتخابش کنی و بهش وصل شی
پس درنتیجه
اگه به شبکه Rightel متصل هستی
درحقیقت به همراهاول متصل شدی
همراهاول اینترنتی که به سیمکارتهای رایتل ارائه میده با اینترنت خودش فرق میکنه
یک اینترنتی هست مخصوص رایتل
بسیار بیکیفیت + اختلال شدید
تو این فیلم نشون دادم چجوری متصل شیم به BTS رایتل واقعی
فرقش چیه؟
اینترنتش چند برابر پارازیت کمتری داره
خیلی راحت به VPN ها متصل میشه
اکثر پروکسیها که قبلا خراب بودن
با روش جدید قابل اتصال میشن
ویدئو و کپشن از من نیست
و پیشاپیش بابت صدای تخمی دوستم عذر میخوام، یکم توهم توطئه داره و از تغییر صدا استفاده میکنه 😆✋
#site
آدرس URL مخفی کلادفلر
https://cloudflare.com/cdn-cgi/trace
که اپ مادرجنده ایرانسلمن ازطریق این آدرس بررسی میکنه آیا کاربر به VPN متصل شده یا نه
- البته این مسیر:
روی هر دامین کلادفلری قابل دسترسیه
مثلا اگه سایتت fbi.gov بود
توی مسیر:
https://fbi.gov/cdn-cgi/trace
به همون اطلاعات سطحی از خودت میتونی دسترسی داشته باشی
نگران نباشین لاگر نیست دیگه✋🏿😂پست دیروز فقط مثال بود که واقعا پیش نیاز بود واسه توضیحاتی که بعدش دادم.
با خیال راحت میتونم ادعا کنم که تو یکسال و نیم اخیر یک فایل بدافزار یا جاسوسی، یک اپلیکیشن مخرب، حتی یک کانفیگ آلوده توسط هیچ کدوم از بچه ها ارسال نشده، حتی یکی از هزاران ویپیان جاسوسی هم معرفی نشده حتی یک دونه از هزارااان ویپیان داخل گوگل پلی و میلیون ها کانال و سایت، حریم شخصی افراد و امنیت اطلاعات دوستان اولویت اوله همیشه ✋🏿🩶
آدرس URL مخفی کلادفلر
https://cloudflare.com/cdn-cgi/trace
که اپ مادرجنده ایرانسلمن ازطریق این آدرس بررسی میکنه آیا کاربر به VPN متصل شده یا نه
- البته این مسیر:
/cdn-cgi/traceروی هر دامین کلادفلری قابل دسترسیه
مثلا اگه سایتت fbi.gov بود
توی مسیر:
https://fbi.gov/cdn-cgi/trace
به همون اطلاعات سطحی از خودت میتونی دسترسی داشته باشی
نگران نباشین لاگر نیست دیگه✋🏿😂پست دیروز فقط مثال بود که واقعا پیش نیاز بود واسه توضیحاتی که بعدش دادم.
با خیال راحت میتونم ادعا کنم که تو یکسال و نیم اخیر یک فایل بدافزار یا جاسوسی، یک اپلیکیشن مخرب، حتی یک کانفیگ آلوده توسط هیچ کدوم از بچه ها ارسال نشده، حتی یکی از هزاران ویپیان جاسوسی هم معرفی نشده حتی یک دونه از هزارااان ویپیان داخل گوگل پلی و میلیون ها کانال و سایت، حریم شخصی افراد و امنیت اطلاعات دوستان اولویت اوله همیشه ✋🏿🩶
#Express VPN ACCOUNTS
User:
pass:
User:
pass:
Fix limitation error
User:
dexter.c.jenkins@gmail.compass:
Jenkins1!User:
erik@ebbenefits.compass:
Gavinb11$$Fix limitation error