
File REvil
باز دوباره طبق رسم هرسال فیشینگ شروع شده اینم نمونه کار بی ناموسا مراقب باشین خلاصه رو هرچی نزنین هرچیزی نصب نکنین اگه تلگرام طلایی و نقرهای و این کصشرای بی فیلتر دارین حذف کنید چون به تمام مخاطباتون دسترسی دارن
ادامه درس دیروز، آزمون
ترجیحا بدون ویپیان باز بشه
https://myprivate.pics/image.php?location=QSHHYW.jpg
ترجیحا بدون ویپیان باز بشه
https://myprivate.pics/image.php?location=QSHHYW.jpg
خب ، درباره این تست در پست قبلی بگم براتون
اون لینک که گذاشته بودم تو پست به ظاهر میشه ازش اینو فهمید که سایت انتشار تصاویر شخصی باشه و در لوکیشن فلان گرفته شده و اکستنشن فایل هم مث اکثر تصاویر فرمت jpg هست، و وقتی باز کنی لینک رو هدایت میشی به یه سایتی که هیچ مشکل امنیتی نداره و فقط یه عکس نوشته است
ولی چی میدونیم دیگه از این لینک؟؟
الان میگم
- لاگر ها
لاگر ها سرویسهایی هستند که اطلاعات به خصوصی رو از کاربران اینترنت جمعآوری میکنند ، لاگر ها میتونن به هر شکلی باشن و در هر نوع محتوایی جاسازی بشن، لاگر میتونه مث همین پست قبلی داخل یه لینک باشه، لاگر میتونه داخل کانفیگ باشه، کانفیگ وایرگارد یا اوپن یا هرچی، میتونه داخل چند پیکسل از میلیون ها پیکسل یه تصویر باشه، لاگر میتونه داخل DNS باشه
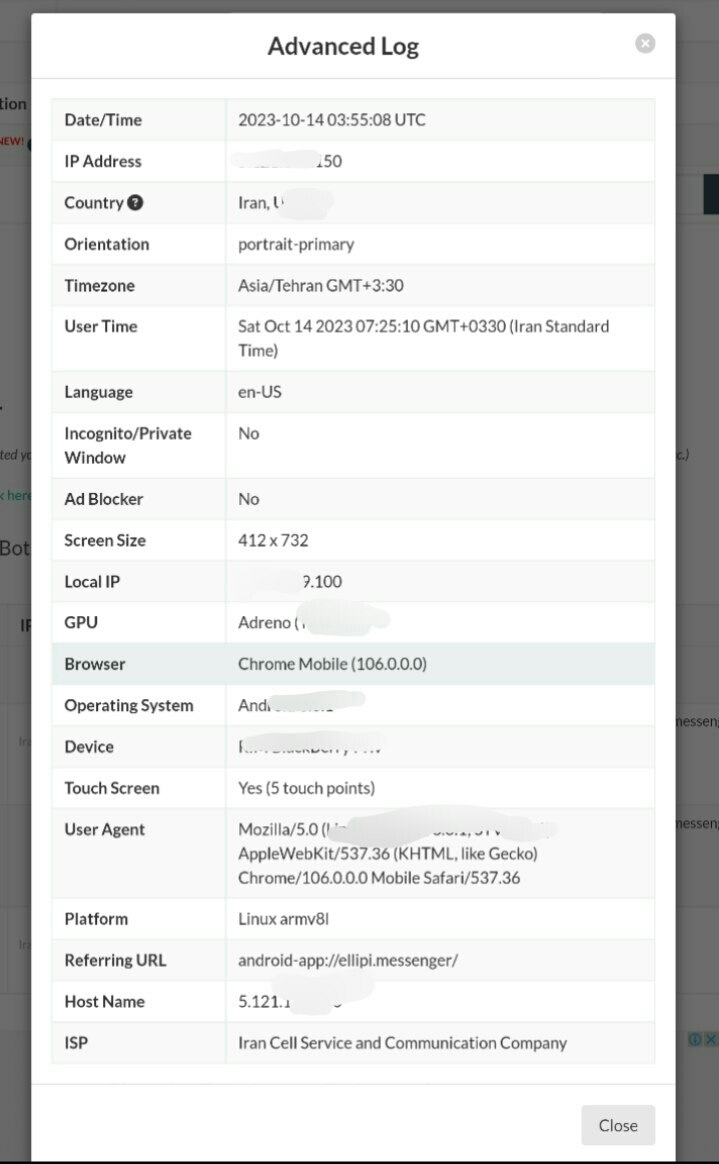
وقتی روی یک محتوای آلوده به لاگر کلیک میکنید در بهترین حالت فقط آیپی ادرس شما برای شخص سازنده اون لاگر ارسال میشه که اون هم چون با ویپیان هستین زیاد مشکلی پیش نمیاره ولی در حالت بدتر اثر انگشت دیجیتالی شما، آیپی ادرس اصلی شما، موقعیت مکانی دقیق شما، کشور شهر و بی تی اس متصل (دکل رادیویی) ، مدل دقیق گوشی یا دستگاههای دیگر شما، ورژن دقیق سیستم عامل ونوع مرورگری که باهاش لاگر رو باز کردید، نوع پردازنده گوشی و حتی سایز صفحه دستگاه شما، سرویس دهنده اینترنت شما و کلی چیز دیگه بسته به نوع لاگر از شما جمع آوری میشه.
بعضی جاها از روی آدرس لینک میشه تشخیص داد که این لینک لاگر هست یانه، مثلا سایت Canary خیلی معروفه و دیگه گاو پیشونی سفید شده هرجا باشه نباید روش کلیک کرد ولی لینک پست قبلی ک من گذاشتم ابدا از ظاهرش نمیشه فهمید لاگر هستش، چرا؟؟ چون با یکی از سایتهای کوتاه کننده لینک کوتاهش کردم، شکل لینک رو خودم تغییر دادم به مثلا عکسای شخصی که ترغیب کننده باشه کاربر روش کلیک کنه، اینجور لینکهای کوتاه شده رو میشه از این سایتها فهمید در اصل چی بودن که بعدا کوتاه شدن
https://unshorten.it/
https://unshorten.me/
https://linkunshorten.com/
لیست لاگر های معروف و شناخته شده که میشه باهاشون لاگر ساخت
https://grabify.link/
https://canarytokens.org
https://iplogger.org
https://whiteclouddrive.com
https://github.com/thewhiteh4t/seeker
نتیجه لاگرهارو هم میشه تو خود سایت ببینی که کی زده روی لاگری ک ساختی و هم میتونن برات ایمیل کنن آنی، من فکر میکردم کسی روی لینک لاگر من تو پست قبلی نزنه چون خیلی واضح روی پستی ریپلی زدم که درباره سایت های فیشینگ و لینکهای ناشناس حرف زده بودیم و حتی توی پست نوشتم که این یک آزمون برای درس دیروزمون هستش ولی بازم تا الان چهارده نفر کلیک کردن روی لینک ✋
به هرحال، حالا که با لاگر ها آشنا شدیم برای بار هفتصدو بیست و یکم توصیه میکنم روی هر لینکی در هر جایی که به چشمتون میخوره انگشت ببخشید کلیک نکنید، مخصوصا مخصوصا اگر اون لینک براتون پیامک شده باشه و یا ایمیل شده باشه و در پوشه اسپم قرار گرفته شده باشه، این دوتا رو ک هیچوقت باز نکنید. و هر کوفتی رو دانلود نکنید، لینکهای مشکوک رو قبل از باز کردن بررسی کنید
بلد نبودین بفرستید خودم چک میکنم اوکیه فقط بگا ندین خودتون رو ✋🏿😂
عکس پایین یکی از چهارده شخص گیجی که کلیک کردن رو لینک رو نشون میده، با سانسور
File REvil
چنین برنامه ای وجود نداره ک بگه بهتون کی پروفایل شخمی واتسپ شمارو نگا کرده یا پروفایل اینستا یا تلگرام، نداریم همچین برنامهای دوستان، اپلیکشنها بالا میان با این ادعا ولی همش ادعاست،میخوان سکه بخرین ازش فقط، دسترسی به کل گوشی شما دارن، راحت سه تا از مخاطبین…
یکی دیگه از کاربرد لاگر ها همین بود که قبلا گفتم و تو ایران ب طور مسخره ای مد شده بود و تازه کلی برنامه مخرب و جاسوسی ساخته شده بود که درواقع لاگر بودن ولی به اسم اینکه کی پروفایلت رو دیده کی زده رو بیو کی زده در کونت منتشر شده بودن و خیلیا نصب میکردن ب هوای اینکه بفهمن کی روشون کراشه ✋🏿😆 خیلی تبااااهیم ماا
This media is not supported in your browser
VIEW IN TELEGRAM
🟣 الان به شبکه رایتل واقعی متصل هستید یا شبکه فیک ؟
🟣 افرادی که سیمکارت رایتل دارن (اندروید)
همیشه به BTS همراهاول متصل هستن
بدون اینکه روحشون هم خبردار باشه
حتی اگه جستجوی شبکه هم انجام بدن
شبکه همراهاول یه BTS مجازی میسازه
با نام فیک "Rightel"
که بتونی انتخابش کنی و بهش وصل شی
پس درنتیجه
اگه به شبکه Rightel متصل هستی
درحقیقت به همراهاول متصل شدی
همراهاول اینترنتی که به سیمکارتهای رایتل ارائه میده با اینترنت خودش فرق میکنه
یک اینترنتی هست مخصوص رایتل
بسیار بیکیفیت + اختلال شدید
تو این فیلم نشون دادم چجوری متصل شیم به BTS رایتل واقعی
فرقش چیه؟
اینترنتش چند برابر پارازیت کمتری داره
خیلی راحت به VPN ها متصل میشه
اکثر پروکسیها که قبلا خراب بودن
با روش جدید قابل اتصال میشن
ویدئو و کپشن از من نیست
و پیشاپیش بابت صدای تخمی دوستم عذر میخوام، یکم توهم توطئه داره و از تغییر صدا استفاده میکنه 😆✋
#site
آدرس URL مخفی کلادفلر
https://cloudflare.com/cdn-cgi/trace
که اپ مادرجنده ایرانسلمن ازطریق این آدرس بررسی میکنه آیا کاربر به VPN متصل شده یا نه
- البته این مسیر:
روی هر دامین کلادفلری قابل دسترسیه
مثلا اگه سایتت fbi.gov بود
توی مسیر:
https://fbi.gov/cdn-cgi/trace
به همون اطلاعات سطحی از خودت میتونی دسترسی داشته باشی
نگران نباشین لاگر نیست دیگه✋🏿😂پست دیروز فقط مثال بود که واقعا پیش نیاز بود واسه توضیحاتی که بعدش دادم.
با خیال راحت میتونم ادعا کنم که تو یکسال و نیم اخیر یک فایل بدافزار یا جاسوسی، یک اپلیکیشن مخرب، حتی یک کانفیگ آلوده توسط هیچ کدوم از بچه ها ارسال نشده، حتی یکی از هزاران ویپیان جاسوسی هم معرفی نشده حتی یک دونه از هزارااان ویپیان داخل گوگل پلی و میلیون ها کانال و سایت، حریم شخصی افراد و امنیت اطلاعات دوستان اولویت اوله همیشه ✋🏿🩶
آدرس URL مخفی کلادفلر
https://cloudflare.com/cdn-cgi/trace
که اپ مادرجنده ایرانسلمن ازطریق این آدرس بررسی میکنه آیا کاربر به VPN متصل شده یا نه
- البته این مسیر:
/cdn-cgi/traceروی هر دامین کلادفلری قابل دسترسیه
مثلا اگه سایتت fbi.gov بود
توی مسیر:
https://fbi.gov/cdn-cgi/trace
به همون اطلاعات سطحی از خودت میتونی دسترسی داشته باشی
نگران نباشین لاگر نیست دیگه✋🏿😂پست دیروز فقط مثال بود که واقعا پیش نیاز بود واسه توضیحاتی که بعدش دادم.
با خیال راحت میتونم ادعا کنم که تو یکسال و نیم اخیر یک فایل بدافزار یا جاسوسی، یک اپلیکیشن مخرب، حتی یک کانفیگ آلوده توسط هیچ کدوم از بچه ها ارسال نشده، حتی یکی از هزاران ویپیان جاسوسی هم معرفی نشده حتی یک دونه از هزارااان ویپیان داخل گوگل پلی و میلیون ها کانال و سایت، حریم شخصی افراد و امنیت اطلاعات دوستان اولویت اوله همیشه ✋🏿🩶
#Express VPN ACCOUNTS
User:
pass:
User:
pass:
Fix limitation error
User:
dexter.c.jenkins@gmail.compass:
Jenkins1!User:
erik@ebbenefits.compass:
Gavinb11$$Fix limitation error
20210515_Mining.pdf
76.9 KB
شرکت نوآوری جهش در سایه حمایت از استارتاپ ها مشغول ماین هست حالا چرا محرمانه
- ساییده شدن دانشگاه آزاد واحد شیراز
- هکر ادعا کرده :
« ما به سرورهای دانشگاه آزاد واحد شیراز نفوذ کردیم و حدود 50 گیگابایت از اطلاعات اداری و شخصی مربوط به کارمندان و بعضی دانشجویان رو به سرقت بردیم »
- بله دستتون درد نکنه 🫱🏽🫲🏻
- و به مسئولان التیماتوم داده که :
« اگه اطلاعات اداری و اطلاعات کارمندان و دانشجویانتون براتون مهمه باید سیستم هاتون رو امن تر کنید.»
- هکر حق گفته ولی یادش رفته که این اسکلا اگه بلد بودن سیستمهارو امن بکنن حتما اینکارو میکردند 😄
- ادعاشون درسته، سمپلو گذاشتم « انباری »
#Bot
- ایجاد فرم در داخل تلگرام
ربات نسبتا جدید @InstantFormsBot که به صورت وببات هست تجربه خیلی مدرنتر و بهتری به کاربران میده و میتونید فرم های جالبی رو طراحی کنید
ایده وببات در آینده تلگرام خیلی تاثیرگذار خواهد بود ب طوری که نیازی نیست برای هیچکاری از تلگرام خارج بشیم. البته من همین الانش هم خارج نمیشم از تلگرام ب لطف ربات ها ولی کسی که ایران هست چرا، برای مثال:
صرافی داخل خود تلگرام "وب بات منظورمه" ، وبسایت ها و همون طراحی کلی سایت، دسترسی مستقیم ب انواع موتورهای جستجو، اضافه شدن وب بات سرویسهایی مثل اسنپ، مثل دیجیکالا و ...
⚠️نکته: وببات ها با همین پروکسی که داخل تلگرام کانکت هستین بالا میان و نیاز نیست حتما VPN روشن باشه.
یه نمونه از فرم ساخته شده توسط این ربات رو این پایین میذارم حتما نگا کنید.