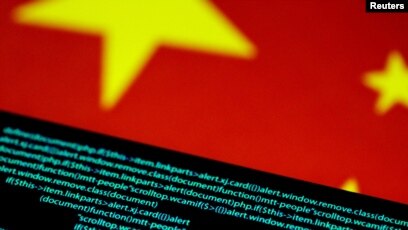
🔰 در پی انتشار خبر نفوذ هکرهای چینی به زیرساختهای حیاتی آمریکا، خبرگزاری رویترز پنجشنبه ۲۵ مه در گزارشی تحلیلی به ابعاد دیگر بحران «طوفان برقآسا» پرداخت که زوایای پنهان جدیدی را از دید مقامات امنیت سایبری و کارشناسان غولهای فنآوری آمریکا آشکار میکند.
نام این گروه یادآور یک طوفان برقآسا و عجیب است اما آیا «طوفان برقآسا» یک خطر قریب الوقوع برای زیرساخت های آمریکایی است یا فقط یک نوع فرآورده جدید از جاسوسان دیجیتال است که یک بازی قدیمی را انجام میدهند؟
به گزارش رویترز، تقریبا همه کشورهای جهان از هکرها برای دستبرد به اطلاعات استفاده میکنند. قدرتهای بزرگی مانند ایالات متحده و روسیه دارای کارگاههای بزرگی از چنین گروههایی هستند ـ که بسیاری از آنها توسط کارشناسان امنیت سایبری ـ لقبهای گوناگونی مانند «گروه معادله» یا «خرس فانتزی» به آنها داده شده است.
بحران های آینده:
براساس این گزارش، نگرانی کارشناسان از «بحران های آینده» زمانی بیشتر میشود که چنین گروههایی توجه خود را از «دستبرد اطلاعات» به «خرابکاری دیجیتال» معطوف می کنند.
غول مایکروسافت در یک پست وبلاگی روز چهارشنبه گفت که گروه هکری «طوفان برقآسا» به دنبال توسعه قابلیتهایی است که «میتواند زیرساخت های ارتباطی حیاتی بین ایالات متحده و منطقه آسیا را در طول بحران های آینده مختل کند.»
این بیانیه به نوعی تشدید تنشها بین چین و آمریکا بر سر تایوان را یادآور میشود که هر گونه درگیری بین این دو کشور، حملات سایبری در سراسر اقیانوس آرام را نیز به دنبال خواهد آورد.
اهداف جاسوسی:
مارک برنارد از شرکت «فناوری دل» میگوید «توفان برقآسا» تاکنون بر روی دستبرد اطلاعات از «سازمانهایی که دادههای مربوط به ارتش یا دولت در ایالات متحده را نگهداری میکنند» متمرکز شده است و نشان میدهد که از آن «در درجه اول برای جاسوسی» استفاده میشود.
زنگ خطر:
از سویی دیگر شرکت فناوری آمریکایی «سیسکو سیستمز» بر این باور است که شواهد نگرانکنندهای دیده شده که نشان میدهد «طوفان برقآسا» خود برای آینده خطرناکی از پیش آماده میکند.
طوفان یواشکی:
چین به طور معمول هک کردن را انکار میکند و در مورد «طوفان برقآسا» دوباره به این شیوه متوسل شده است. اما مستندات کارزارهای جاسوسی سایبری پکن بیش از دو دهه است که ساخته شده است.
به گزارش رویترز، مایکروسافت روز چهارشنبه ۳ خرداد در گزارشی اعلام کرد که این کارزار جاسوسی منطقه جزیره گوام آمریکا را ـ که پایگاههای نظامی راهبردی آمریکا در آن قرار دارد ـ هدف قرار داده است.
🎯 @ITSN_IR
نام این گروه یادآور یک طوفان برقآسا و عجیب است اما آیا «طوفان برقآسا» یک خطر قریب الوقوع برای زیرساخت های آمریکایی است یا فقط یک نوع فرآورده جدید از جاسوسان دیجیتال است که یک بازی قدیمی را انجام میدهند؟
به گزارش رویترز، تقریبا همه کشورهای جهان از هکرها برای دستبرد به اطلاعات استفاده میکنند. قدرتهای بزرگی مانند ایالات متحده و روسیه دارای کارگاههای بزرگی از چنین گروههایی هستند ـ که بسیاری از آنها توسط کارشناسان امنیت سایبری ـ لقبهای گوناگونی مانند «گروه معادله» یا «خرس فانتزی» به آنها داده شده است.
بحران های آینده:
براساس این گزارش، نگرانی کارشناسان از «بحران های آینده» زمانی بیشتر میشود که چنین گروههایی توجه خود را از «دستبرد اطلاعات» به «خرابکاری دیجیتال» معطوف می کنند.
غول مایکروسافت در یک پست وبلاگی روز چهارشنبه گفت که گروه هکری «طوفان برقآسا» به دنبال توسعه قابلیتهایی است که «میتواند زیرساخت های ارتباطی حیاتی بین ایالات متحده و منطقه آسیا را در طول بحران های آینده مختل کند.»
این بیانیه به نوعی تشدید تنشها بین چین و آمریکا بر سر تایوان را یادآور میشود که هر گونه درگیری بین این دو کشور، حملات سایبری در سراسر اقیانوس آرام را نیز به دنبال خواهد آورد.
اهداف جاسوسی:
مارک برنارد از شرکت «فناوری دل» میگوید «توفان برقآسا» تاکنون بر روی دستبرد اطلاعات از «سازمانهایی که دادههای مربوط به ارتش یا دولت در ایالات متحده را نگهداری میکنند» متمرکز شده است و نشان میدهد که از آن «در درجه اول برای جاسوسی» استفاده میشود.
زنگ خطر:
از سویی دیگر شرکت فناوری آمریکایی «سیسکو سیستمز» بر این باور است که شواهد نگرانکنندهای دیده شده که نشان میدهد «طوفان برقآسا» خود برای آینده خطرناکی از پیش آماده میکند.
طوفان یواشکی:
چین به طور معمول هک کردن را انکار میکند و در مورد «طوفان برقآسا» دوباره به این شیوه متوسل شده است. اما مستندات کارزارهای جاسوسی سایبری پکن بیش از دو دهه است که ساخته شده است.
به گزارش رویترز، مایکروسافت روز چهارشنبه ۳ خرداد در گزارشی اعلام کرد که این کارزار جاسوسی منطقه جزیره گوام آمریکا را ـ که پایگاههای نظامی راهبردی آمریکا در آن قرار دارد ـ هدف قرار داده است.
🎯 @ITSN_IR
👍6💯2👏1😢1
🔰 گروه هکری «قیام تا سرنگونی» که خود را نزدیک به سازمان منافقین معرفی میکنند و اخیرا وزارت امور خارجه را هک کرده بودند، امروز خبر از هک «نهاد ریاست جمهوری» را دادند.
بعد از حمله سایبری به زیرساخت نهاد ریاست جمهوری،این وب سایت از داخل و خارج کشور دیگر در دسترس نیست!
این گروه برخی از نامه ها و اسناد مربوط به نهاد ریاست جمهوری را نیز منتشر کرده اند.
🎯 @ITSN_IR
بعد از حمله سایبری به زیرساخت نهاد ریاست جمهوری،این وب سایت از داخل و خارج کشور دیگر در دسترس نیست!
این گروه برخی از نامه ها و اسناد مربوط به نهاد ریاست جمهوری را نیز منتشر کرده اند.
🎯 @ITSN_IR
🤬18👍7🕊3😁1🤔1😢1😍1
This media is not supported in your browser
VIEW IN TELEGRAM
🔰 اگر یک فرصت شغلی با حقوق خیلی خوب و کار راحت و نه چندان سخت پیدا کردید (مخصوصا مشاغل آنلاین) حتما در مورد کارفرما و شرکت تحقیق کنید. موارد زیادی بوده و هست که افراد ناخواسته قربانی یک سناریوی جابجایی پول کثیف میشند بدون اینکه متوجه داستان بشند و وقتی میفهمند که دیگه دیر شده.
🎯 @ITSN_IR
🎯 @ITSN_IR
👍11👎2👏2😱2❤1
🔰 ایلان ماسک ۳ روزه توییت نزده که این هیچوقت سابقه نداشته، حالا ماجرا چیه؟ چند روزه به چین سفر کرده و اونجا توییتر فیلتره :)
🎯 @ITSN_IR
🎯 @ITSN_IR
🤣31😁6🍌2👍1🤯1😱1💯1
🔰 کیف پول اتمیک دچار نقص امنیتی شد
در ساعات اخیر بیش از هزار کیف پول دارایی های خود را از دست دادند.
توکن های مسروقه از اتمیک ولت تا الان به بیش از 14 میلیون دلار رسید.
یک محقق رمزارز با نام مستعار ZachXBT گزارش داد که دارایی های مختلفی از کیف پول ها به سرقت می رود. هکرها بیت کوین، اتریوم، ترون، BSC، ADA، Ripple، Polkadot، Cosmos، Algo، Avax، XLM، LTC و Doge را استنباط کردند. این تحلیلگر پیشنهاد کرد که خسارت وارده از 14 میلیون دلار تایید شده توسط کاربران فراتر رفته و از 20 میلیون دلار نیز فراتر رفته است.
فقط از یکی کاربرها ۳/۵میلیون دلار به سرقت رفته است. منبع
🎯 @ITSN_IR
در ساعات اخیر بیش از هزار کیف پول دارایی های خود را از دست دادند.
توکن های مسروقه از اتمیک ولت تا الان به بیش از 14 میلیون دلار رسید.
یک محقق رمزارز با نام مستعار ZachXBT گزارش داد که دارایی های مختلفی از کیف پول ها به سرقت می رود. هکرها بیت کوین، اتریوم، ترون، BSC، ADA، Ripple، Polkadot، Cosmos، Algo، Avax، XLM، LTC و Doge را استنباط کردند. این تحلیلگر پیشنهاد کرد که خسارت وارده از 14 میلیون دلار تایید شده توسط کاربران فراتر رفته و از 20 میلیون دلار نیز فراتر رفته است.
فقط از یکی کاربرها ۳/۵میلیون دلار به سرقت رفته است. منبع
🎯 @ITSN_IR
Cointelegraph
Atomic Wallet exploited, users report loss of entire portfolios
Atomic Wallet has reportedly been exploited, with users reporting complete losses of their crypto portfolios.
👍3😱3👏1😁1
Media is too big
VIEW IN TELEGRAM
🔰مستند جالبی با دوبله فارسی در مورد قدرت هوش مصنوعی و قابلیتها و تهدیدات آن
تماشای این مستند برای هر متخصصی در حوزه فناوری اطلاعات به جد توصیه میشود.
❗️ «هوش مصنوعی می تواند بزرگترین دستاورد بشر در تاریخ باشد. متاسفانه می تواند آخرین هم باشد!»
🎯 @ITSN_IR
تماشای این مستند برای هر متخصصی در حوزه فناوری اطلاعات به جد توصیه میشود.
❗️ «هوش مصنوعی می تواند بزرگترین دستاورد بشر در تاریخ باشد. متاسفانه می تواند آخرین هم باشد!»
🎯 @ITSN_IR
👏4👍3🤩2🙏1
This media is not supported in your browser
VIEW IN TELEGRAM
🔰 واتساپ به قابلیت «کانال» مجهز شد
یکی دیگر از قابلیتهای تلگرام به واتساپ اضافه شد: کانالها. این ویژگی در واتساپ عملکردی مشابه با تلگرام دارد، بنابراین ادمینها میتوانند کانال بسازند و کاربران در آنها عضو شوند. ادمینها میتوانند برای اعضای کانال متن، عکس، ویدیو و استیکر ارسال کنند یا نظرسنجی برگزار کنند. ادمینها میتوانند کانالهای خود را پرایوت کنند تا هر کاربری قادر به عضویت در آنها نباشد.
🎯 @ITSN_IR
یکی دیگر از قابلیتهای تلگرام به واتساپ اضافه شد: کانالها. این ویژگی در واتساپ عملکردی مشابه با تلگرام دارد، بنابراین ادمینها میتوانند کانال بسازند و کاربران در آنها عضو شوند. ادمینها میتوانند برای اعضای کانال متن، عکس، ویدیو و استیکر ارسال کنند یا نظرسنجی برگزار کنند. ادمینها میتوانند کانالهای خود را پرایوت کنند تا هر کاربری قادر به عضویت در آنها نباشد.
🎯 @ITSN_IR
😁10👎6🍌3👍1🥴1🤓1
🔰 بازیابی پیامهای پاک شده واتساپ از سوی پلیس فدرال آمریکا
پلیس آمریکا در صورت ضبط یک تلفن همراه اپل و اخذ اختیار قانونی جستجو در آن، میتواند اطلاعاتی را که فرد حذف کرده است، بازیابی کند. این قاعده حتی برای اطلاعات اپلیکشنهای چت رمزگذاری شدهای مانند واتساپ نیز صدق میکند.
سوابق آنلاین نشان میدهد که در دو سال گذشته فناوری بازیابی پیامهای حذف شده واتساپ از پایگاه داده اپل در اختیار مجریان قانون و برخی سازمانهای خصوصی قرار گرفته است. بنا به ادعای برخی کارشناسان و کاربران مطلع، پیامهای واتساپی که در آیفون حذف میشوند به جای ناپدید شدن، تکه تکه و در پایگاه داده iOS موسوم به «chatsearch» ذخیره میشوند.
بر اساس ادعاهای مطرح، قابلیت بازیابی برای پیامهای حذف شده بر بستر سیستمعامل اندروید نیز وجود دارد. شرکتهای متا، اپل و گوگل هنوز اظهار نظری رسمی در این مورد نداشتهاند.
🎯 @ITSN_IR
پلیس آمریکا در صورت ضبط یک تلفن همراه اپل و اخذ اختیار قانونی جستجو در آن، میتواند اطلاعاتی را که فرد حذف کرده است، بازیابی کند. این قاعده حتی برای اطلاعات اپلیکشنهای چت رمزگذاری شدهای مانند واتساپ نیز صدق میکند.
سوابق آنلاین نشان میدهد که در دو سال گذشته فناوری بازیابی پیامهای حذف شده واتساپ از پایگاه داده اپل در اختیار مجریان قانون و برخی سازمانهای خصوصی قرار گرفته است. بنا به ادعای برخی کارشناسان و کاربران مطلع، پیامهای واتساپی که در آیفون حذف میشوند به جای ناپدید شدن، تکه تکه و در پایگاه داده iOS موسوم به «chatsearch» ذخیره میشوند.
بر اساس ادعاهای مطرح، قابلیت بازیابی برای پیامهای حذف شده بر بستر سیستمعامل اندروید نیز وجود دارد. شرکتهای متا، اپل و گوگل هنوز اظهار نظری رسمی در این مورد نداشتهاند.
🎯 @ITSN_IR
👎6👍5😱3👏1😁1🥴1
🔰 آنتیویروس متن باز برای اندروید
یک آنتی ویروس متن باز که هیچ اطلاعات کاربری را به سرورهای شخص ثالث ارسال نمی کند.
آنتی ویروسHypatia اولین اسکنر بدافزار FOSS برای اندروید است.
ویژگی ها:
۱. تاثیر باتری نزدیک به صفر: شما هرگز متوجه هیچ تاثیری روی باتری نخواهید شد
۲. بسیار سریع: می تواند فایل های کوچک (1 مگابایت) را در کمتر از 20 میلی ثانیه و حتی فایل های بزرگ (40 مگابایت) را در 1000 میلی ثانیه اسکن کند.
۳. حافظه کارآمد: با فعال بودن پایگاه داده های پیش فرض، کمتر از 120 مگابایت استفاده می کند.
۴. اسکن منظم: امکان انتخاب سیستم /، حافظه داخلی، حافظه خارجی و برنامه های نصب شده را فراهم می کند
۵.اسکنر بیدرنگ: می تواند بدافزار را در زمان نوشتن/تغییر نام در حافظه داخلی شناسایی کند
۶. کاملا آفلاین: اینترنت فقط برای دانلود پایگاه داده امضا استفاده می شود، فایل ها هرگز از دستگاه شما خارج نمی شوند
۷. پایداری: به طور خودکار در هنگام بوت/به روز رسانی مجدد راه اندازی می شود
دانلود ، گیت لب
🎯 @ITSN_IR
یک آنتی ویروس متن باز که هیچ اطلاعات کاربری را به سرورهای شخص ثالث ارسال نمی کند.
آنتی ویروسHypatia اولین اسکنر بدافزار FOSS برای اندروید است.
ویژگی ها:
۱. تاثیر باتری نزدیک به صفر: شما هرگز متوجه هیچ تاثیری روی باتری نخواهید شد
۲. بسیار سریع: می تواند فایل های کوچک (1 مگابایت) را در کمتر از 20 میلی ثانیه و حتی فایل های بزرگ (40 مگابایت) را در 1000 میلی ثانیه اسکن کند.
۳. حافظه کارآمد: با فعال بودن پایگاه داده های پیش فرض، کمتر از 120 مگابایت استفاده می کند.
۴. اسکن منظم: امکان انتخاب سیستم /، حافظه داخلی، حافظه خارجی و برنامه های نصب شده را فراهم می کند
۵.اسکنر بیدرنگ: می تواند بدافزار را در زمان نوشتن/تغییر نام در حافظه داخلی شناسایی کند
۶. کاملا آفلاین: اینترنت فقط برای دانلود پایگاه داده امضا استفاده می شود، فایل ها هرگز از دستگاه شما خارج نمی شوند
۷. پایداری: به طور خودکار در هنگام بوت/به روز رسانی مجدد راه اندازی می شود
دانلود ، گیت لب
🎯 @ITSN_IR
👍3👎2❤1🥰1👏1🤔1
🔰در ساعتهای گذشته، یک حمله DDOS سنگین به سمت سرورهای پیام رسان گپ و شبکه اجتماعی ویراستی
از مبدا خارج از کشور ، انجام شد.
به دلیل حجم ترافیک سنگین این حمله، مسیرهای دسترسی کاربران به گپ و ویراستی با کندی و یا اختلال مواجه شده بود.
با همکاری سامانههای امنیتی شرکت ارتباطات زیرساخت، حمله دفع شد و اکنون گپ و ویراستی به شرایط عادی بازگشته اند.
🎯 @ITSN_IR
از مبدا خارج از کشور ، انجام شد.
به دلیل حجم ترافیک سنگین این حمله، مسیرهای دسترسی کاربران به گپ و ویراستی با کندی و یا اختلال مواجه شده بود.
با همکاری سامانههای امنیتی شرکت ارتباطات زیرساخت، حمله دفع شد و اکنون گپ و ویراستی به شرایط عادی بازگشته اند.
🎯 @ITSN_IR
👍14🤮12🤣8👎3👏1😁1😱1👨💻1
🔰 13 سال پیش، اولین شیر BTC راه اندازی شد که 5 بیت کوین را بین همه کسانی که کپچا را حل می کردند توزیع کرد.
در آن زمان قیمت بیت کوین کمتر از 1 دلار بود.
🎯 @ITSN_IR
در آن زمان قیمت بیت کوین کمتر از 1 دلار بود.
🎯 @ITSN_IR
😢9🥴2⚡1👏1🤯1😱1
🔰 سازمان های دولتی ایالات متحده دچار حمله سایبری شدند
احتمال داده میشود که باج افزار های روسی مثل باج افزار clop که اخیراً از آسیب پذیری MOVEit استفاده میکند، پشت این حملات باشند.
احتمال داده میشود که باج افزار های روسی مثل باج افزار clop که اخیراً از آسیب پذیری MOVEit استفاده میکند، پشت این حملات باشند.
CNN
Exclusive: US government agencies hit in global cyberattack
Several US federal government agencies have been hit in a global cyberattack by Russian cybercriminals that exploits a vulnerability in widely used software, according to a top US cybersecurity agency.
👍5🍌2🔥1😁1😱1
🔰 اینترنت ملی در روسیه : روسیه تا پایان سال پروژه آزمایشی "اینترنت سراسری ایمن " را راه اندازی خواهد کرد.
این شبکه فقط برای شهروندان روسیه در دسترس خواهد بود که با گذرنامه خود برای دسترسی به یک شبکه امن ثبت نام می کنند که فقط شامل خدمات ایمن و اثبات شده مطابق با قوانین فدراسیون روسیه است. به طور رسمی، هدف از این رویداد، حفظ امنیت شهروندان عادی آنلاین است.
توی این مطلب اشاره میکنه به حضور متخصصان چینی در روسیه برای مسدود کردن شبکههای اجتماعی
🎯 @ITSN_IR
این شبکه فقط برای شهروندان روسیه در دسترس خواهد بود که با گذرنامه خود برای دسترسی به یک شبکه امن ثبت نام می کنند که فقط شامل خدمات ایمن و اثبات شده مطابق با قوانین فدراسیون روسیه است. به طور رسمی، هدف از این رویداد، حفظ امنیت شهروندان عادی آنلاین است.
توی این مطلب اشاره میکنه به حضور متخصصان چینی در روسیه برای مسدود کردن شبکههای اجتماعی
🎯 @ITSN_IR
Ведомости
Рунет 2.0
Российским пользователям предложат сеть, состоящую только из безопасных и проверенных отечественных сервисов
🤪7👍4😱3👎2👌1😨1
🔰 در یک حمله سایبری به Reddit در ماه فوریه، گروهی هکری به نام BlackCat توانستند از طریق یک حمله فیشینگ به ۸۰ گیگابایت اطلاعات داخلی Reddit دسترسی پیدا کنند.
حالا این گروه از Reddit درخواست ۴٫۵ میلیون دلار و تغییراتی در قیمتگذاری API میکنند.
برای مطالعه گزارش کامل، میتوانید این لینک مراجعه کنید:
🎯 @ITSN_IR
حالا این گروه از Reddit درخواست ۴٫۵ میلیون دلار و تغییراتی در قیمتگذاری API میکنند.
برای مطالعه گزارش کامل، میتوانید این لینک مراجعه کنید:
🎯 @ITSN_IR
The Verge
Reddit hackers demand $4.5 million ransom and API pricing changes
The BlackCat ransomware group says it has 80GB of internal Reddit data.
👏4👎2🔥1😁1👌1👨💻1
🔰 گزارش منطقه ای خاورمیانه از وضعیت حملات سایبری اعم از فروش دسترسی ها و باج افزارها
دانلود گزارش
🎯 @ITSN_IR
دانلود گزارش
🎯 @ITSN_IR
👍2🔥1👏1🙏1🏆1
🔰 شروع به کار واحد جدیدی در وزارت دادگستری آمریکا که بر تعقیب جنایات سایبری مرتبط با دولتها تمرکز خواهد کرد
فعالیت اخیر به خصوص فعالیت های وسیع گروهای روسی علیه آمریکا از عوامل ایجاد این واحد جدید بوده است.
🎯 @ITSN_IR
فعالیت اخیر به خصوص فعالیت های وسیع گروهای روسی علیه آمریکا از عوامل ایجاد این واحد جدید بوده است.
🎯 @ITSN_IR
therecord.media
New DOJ unit will focus on prosecuting nation-state cybercrime
The new section within the National Security Division will expand how the DOJ fights cybercrime that originates in foreign countries, Assistant Attorney General Matthew Olsen said.
👏6👍2😢1🤡1👀1
🔰 توزیع SysLinuxOS 12 که توسط یک مدیر سیستم از ایتالیا منتشر شده است از طرق یک درایو فلش بوت می شود و شامل بسیاری از برنامه های مدیریتی از پیش نصب شده است. SysLinuxOS 12 مبتنی بر Debian 12 با هسته لینوکس 6.3.8 است.
اول از همه، کاربر انتظار یک دسکتاپ غیر معمول را دارد. در صفحه اصلی می توانید تاریخ و زمان فعلی، تعداد دقیقه های پس از دانلود، مصرف ترافیک اینترنت، مصرف رم، دما و بار پردازنده و بسیاری موارد دیگر را مشاهده کنید.
لیست نرم افزارهای تخصصی از پیش نصب شده شامل: Nmap، Fast-cli، Sparrow-Wifi، Etherape، PackETH، Angry Ip Scanner می باشد.
همچنین برنامه هایی برای کاربران عادی وجود دارد: OpenVPN، Firefox، Chrome، Chromium، Microsoft Edge، Tor، Teamviewer، Virtualbox، Zoom و Skype.
می توانید SysLinuxOS 12 را از وب سایت توسعه دهنده دانلود کنید.
🎯 @ITSN_IR
اول از همه، کاربر انتظار یک دسکتاپ غیر معمول را دارد. در صفحه اصلی می توانید تاریخ و زمان فعلی، تعداد دقیقه های پس از دانلود، مصرف ترافیک اینترنت، مصرف رم، دما و بار پردازنده و بسیاری موارد دیگر را مشاهده کنید.
لیست نرم افزارهای تخصصی از پیش نصب شده شامل: Nmap، Fast-cli، Sparrow-Wifi، Etherape، PackETH، Angry Ip Scanner می باشد.
همچنین برنامه هایی برای کاربران عادی وجود دارد: OpenVPN، Firefox، Chrome، Chromium، Microsoft Edge، Tor، Teamviewer، Virtualbox، Zoom و Skype.
می توانید SysLinuxOS 12 را از وب سایت توسعه دهنده دانلود کنید.
🎯 @ITSN_IR
👍4❤1👏1🤩1
This media is not supported in your browser
VIEW IN TELEGRAM
🔰 بالاخره استوری هفتهی آینده به تلگرام اضافه میشود
دوروف مدیر تلگرام، نیمهشب گذشته در کانالش نوشت که نصف درخواستهایی که از تلگرام میشود، درخواست استوری است! و با آن مخالف بوده اما بخاطر این حجم درخواست، آن را به آپدیت بعدی تلگرام که اوایل جولای (هفته آینده) منتشر میشود، افزوده است.
پست انگلیسی دوروف (ترجمه فارسی در اولین کامنت)
بنظر شما آیا این آپدیت فقط شامل استوری است؟ یا به دلیل اتمام تحریم سهسالهی تلگرام توسط SEC میتواند حاوی تسهیل استفاده از ارزهای دیجیتال در تلگرام نیز باشد؟
🎯 @ITSN_IR
دوروف مدیر تلگرام، نیمهشب گذشته در کانالش نوشت که نصف درخواستهایی که از تلگرام میشود، درخواست استوری است! و با آن مخالف بوده اما بخاطر این حجم درخواست، آن را به آپدیت بعدی تلگرام که اوایل جولای (هفته آینده) منتشر میشود، افزوده است.
پست انگلیسی دوروف (ترجمه فارسی در اولین کامنت)
بنظر شما آیا این آپدیت فقط شامل استوری است؟ یا به دلیل اتمام تحریم سهسالهی تلگرام توسط SEC میتواند حاوی تسهیل استفاده از ارزهای دیجیتال در تلگرام نیز باشد؟
🎯 @ITSN_IR
😍9❤2👍2👏1🤩1👌1
This media is not supported in your browser
VIEW IN TELEGRAM
🔰 یک افشاگر نظامی به نام دیوید گراش ادعا میکند که در یک برنامه مخفی بازیابی UAP/UFO، دولت ایالات متحده چند "وسیله نقلیه غیرانسانی" را کشف کرده است.
نشریه پولیتیکو مینویسد اگر بازیابی اشیاء پرنده غیرانسانی واقعیت داشته باشد، پس زمان آن فرارسیده تا دولت آمریکا همه چیز را به مردم بگوید.
کنگره آمریکا میگوید در ماههای اخیر جز دیوید گراش ۱۰ نفر دیگر نیز شهادت دادهاند که یک نهاد مخفی در آمریکا توانسته دستکم یک UAP/UFO سقوط کرده را بازیابی کند. ادعا میشود این نهاد متریال یافت شده را به پیمانکارهای نظامی داده است تا برای تولید سلاحهای جدید مهندسی معکوس شود.
امروز کنگره آمریکا قانونی را به تصویب رسانده است که همه نهادها و پیمانکاران نظامی آمریکا را موظف میکند که ۶ ماه فرصت دارند هرگونه متریال یا «وسیله نقلیه غیرزمینی» که در اختیار دارند را به پنتاگون تحویل دهند.
🎯 @ITSN_IR
نشریه پولیتیکو مینویسد اگر بازیابی اشیاء پرنده غیرانسانی واقعیت داشته باشد، پس زمان آن فرارسیده تا دولت آمریکا همه چیز را به مردم بگوید.
کنگره آمریکا میگوید در ماههای اخیر جز دیوید گراش ۱۰ نفر دیگر نیز شهادت دادهاند که یک نهاد مخفی در آمریکا توانسته دستکم یک UAP/UFO سقوط کرده را بازیابی کند. ادعا میشود این نهاد متریال یافت شده را به پیمانکارهای نظامی داده است تا برای تولید سلاحهای جدید مهندسی معکوس شود.
امروز کنگره آمریکا قانونی را به تصویب رسانده است که همه نهادها و پیمانکاران نظامی آمریکا را موظف میکند که ۶ ماه فرصت دارند هرگونه متریال یا «وسیله نقلیه غیرزمینی» که در اختیار دارند را به پنتاگون تحویل دهند.
🎯 @ITSN_IR
🤯7👍6😱6🤡3❤1🔥1