Media is too big
VIEW IN TELEGRAM
🔰 خبر فوری و اختصاصیِ الکس جونز درباره ترس ترامپ از ترور شدن توسط موساد اسرائیل
مکس بلومنتال میگوید ترامپ از ترور توسط بنیامین نتانیاهو میترسد. نگرانیهای ترامپ اخیراً زمانی تشدید شد که سرویس مخفی پس از بازدید نتانیاهو از کاخ سفید، دستگاههای نظارتی جاسازیشدهای را در داخل خودروهای اضطراری و اطراف کاخ سفید کشف کرد.
اسرائیل دستگاههای نظارتی را در داخل خودروهای اورژانس سرویس مخفی و اطراف کاخ سفید کار گذاشته است - ترامپ از ترور توسط نتانیاهو میترسد!!!
🎯 @ITSN_IR
مکس بلومنتال میگوید ترامپ از ترور توسط بنیامین نتانیاهو میترسد. نگرانیهای ترامپ اخیراً زمانی تشدید شد که سرویس مخفی پس از بازدید نتانیاهو از کاخ سفید، دستگاههای نظارتی جاسازیشدهای را در داخل خودروهای اضطراری و اطراف کاخ سفید کشف کرد.
اسرائیل دستگاههای نظارتی را در داخل خودروهای اورژانس سرویس مخفی و اطراف کاخ سفید کار گذاشته است - ترامپ از ترور توسط نتانیاهو میترسد!!!
🎯 @ITSN_IR
😁3🤯3👍1🤔1😱1😐1
🔰 پشتپرده خبر جنجالی فریز تتر ایرانیها
🎯 @ITSN_IR
خبر پر سر و صدای اخیر درباره «فریز شدن ۱۸۷ کیفپول تتر ایرانیها» باعث نگرانی فعالان بازار شد؛ اما بررسیها نشان میدهد واقعیت متفاوت است.
رقم ۱.۵ میلیارد دلاری که رسانهها منتشر کردند، به گردش سالانه تراکنشهای این آدرسها مربوط بوده، نه موجودی مسدودشده.
طبق دادههای شرکت Elliptic و گزارش رسانههای بینالمللی، تتر تنها ۳۹ آدرس را مسدود کرده که مجموع موجودی آنها حدود ۱.۵ میلیون دلار است، نه یک و نیم میلیارد.
این اقدام در ادامه فشارها و تحریمهای جدید وزارت خزانهداری آمریکا علیه برخی افراد و شرکتهای مرتبط با ایران انجام شد و نشان داد که حتی رمزارزها هم از ابزارهای نظارتی و قضایی بینالمللی در امان نیستند.
🎯 @ITSN_IR
👍2👎2👏1🤯1🤬1😐1
🔰 هشدار فوری گوگل به کاربران مرورگر کروم، مایکروسافت Edge و Brave
گوگل یک حفرهی امنیتی خطرناک را در موتور اصلی کروم شناسایی کرده که هکرها همین حالا در حال سوءاستفاده از آن هستند.
مهاجمان میتوانند از این راه کدهای مخرب را روی سیستم شما اجرا کرده و کنترل کامل مرورگر را به دست بگیرند.
برای رفع مشکل، گوگل یک آپدیت اضطراری منتشر کرده:
مرورگر خود را به آخرین نسخه بهروزرسانی کنید.
مرورگر را یک بار ریاستارت کنید تا لایهی دفاعی جدید فعال شود.
اگر نسخهی کروم شما 140.0.7339.185/.186 یا بالاتر است، یعنی این آپدیت امنیتی را دریافت کردهاید.
این آسیبپذیری مرورگرهای دیگری که بر پایهی کرومیوم ساخته شدهاند، مثل مایکروسافت Edge و Brave را هم درگیر کرده. پس همین حالا آنها را هم بهروز کنید.
🎯 @ITSN_IR
گوگل یک حفرهی امنیتی خطرناک را در موتور اصلی کروم شناسایی کرده که هکرها همین حالا در حال سوءاستفاده از آن هستند.
مهاجمان میتوانند از این راه کدهای مخرب را روی سیستم شما اجرا کرده و کنترل کامل مرورگر را به دست بگیرند.
برای رفع مشکل، گوگل یک آپدیت اضطراری منتشر کرده:
مرورگر خود را به آخرین نسخه بهروزرسانی کنید.
مرورگر را یک بار ریاستارت کنید تا لایهی دفاعی جدید فعال شود.
اگر نسخهی کروم شما 140.0.7339.185/.186 یا بالاتر است، یعنی این آپدیت امنیتی را دریافت کردهاید.
این آسیبپذیری مرورگرهای دیگری که بر پایهی کرومیوم ساخته شدهاند، مثل مایکروسافت Edge و Brave را هم درگیر کرده. پس همین حالا آنها را هم بهروز کنید.
🎯 @ITSN_IR
❤4🙏2👍1👏1
This media is not supported in your browser
VIEW IN TELEGRAM
🔰 آیا میدانستید پرینترها برای جلو گیری از تقلب، امضاهای نامرئی روی کاغذ می گذارند که شامل سریال، تاریخ و زمان چاپ است؟
🎯 @ITSN_IR
🎯 @ITSN_IR
👍6👏3🤬1👌1💯1
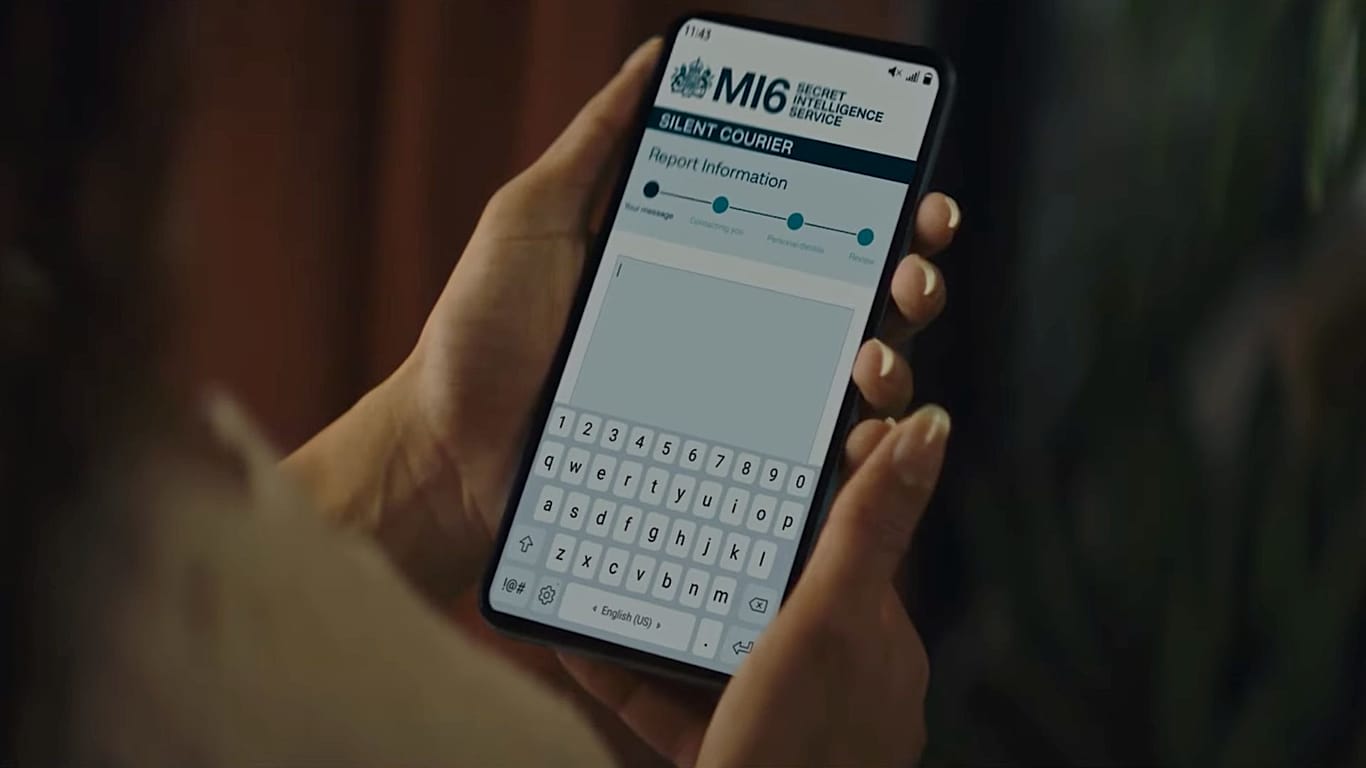
🔰 «پیک خاموش» بریتانیا در «دارکوب»؛ امآی۶ از ایران و روسیه جاسوس استخدام میکند
سرویس اطلاعات مخفی بریتانیا (امآی۶) روز جمعه از راهاندازی بستر پیامرسان امنی در «دارکوب» با هدف جذب جاسوس از سراسر دنیا، بهویژه از ایران، روسیه، چین و کره شمالی خبر داد. تمرکز این بستر بر جذب افرادی است که در کشورهایی که بریتانیا آنها را متخاصم میداند، به اطلاعات حساس دسترسی دارند.
ریچارد مور، رئیس امآی۶ روز جمعه طی سخنرانی در استانبول از راهاندازی این سرویس جدید با نام «پیک خاموش» (Silent Courier) خبر داد.
این سرویس که با تکیه بر ناشناس ماندن کاربر در فضای «وب تاریک» (Dark Web) طراحی شده است، به افراد اجازه میدهد بدون آنکه ردی از آنها در اینترنت به جا بماند، ضمن برقراری ارتباط با امآی۶، اطلاعات حساس را با این سازمان به اشتراک بگذارند.
«دارکوب» مجموعهای از وبسایتهای رمزگذاریشده، پنهان و اغلب مجرمانه که فقط از طریق مرورگرهای ویژه، از جمله «پروژه تور» (Tor Project) قابل دسترسی هستند.
امآی۶ امیدوار است از این طریق بتواند جاسوسان جدیدی را بهویژه از ایران، روسیه، چین و کره جنوبی جذب کند. این سازمان با انتشار ویدیوهای تبلیغاتی در کانال رسمی یوتیوب خود از راهاندازی این بستر خبر داد. امآی۶ همچنین دستورالعمل اتصال به این بستر را به زبانهای فارسی، روسی، هندی، پشتو، اسپانیایی، فرانسوی، عربی و انگلیسی منتشر کرد.
🎯 @ITSN_IR
سرویس اطلاعات مخفی بریتانیا (امآی۶) روز جمعه از راهاندازی بستر پیامرسان امنی در «دارکوب» با هدف جذب جاسوس از سراسر دنیا، بهویژه از ایران، روسیه، چین و کره شمالی خبر داد. تمرکز این بستر بر جذب افرادی است که در کشورهایی که بریتانیا آنها را متخاصم میداند، به اطلاعات حساس دسترسی دارند.
ریچارد مور، رئیس امآی۶ روز جمعه طی سخنرانی در استانبول از راهاندازی این سرویس جدید با نام «پیک خاموش» (Silent Courier) خبر داد.
این سرویس که با تکیه بر ناشناس ماندن کاربر در فضای «وب تاریک» (Dark Web) طراحی شده است، به افراد اجازه میدهد بدون آنکه ردی از آنها در اینترنت به جا بماند، ضمن برقراری ارتباط با امآی۶، اطلاعات حساس را با این سازمان به اشتراک بگذارند.
«دارکوب» مجموعهای از وبسایتهای رمزگذاریشده، پنهان و اغلب مجرمانه که فقط از طریق مرورگرهای ویژه، از جمله «پروژه تور» (Tor Project) قابل دسترسی هستند.
امآی۶ امیدوار است از این طریق بتواند جاسوسان جدیدی را بهویژه از ایران، روسیه، چین و کره جنوبی جذب کند. این سازمان با انتشار ویدیوهای تبلیغاتی در کانال رسمی یوتیوب خود از راهاندازی این بستر خبر داد. امآی۶ همچنین دستورالعمل اتصال به این بستر را به زبانهای فارسی، روسی، هندی، پشتو، اسپانیایی، فرانسوی، عربی و انگلیسی منتشر کرد.
🎯 @ITSN_IR
🖕7😱2🤣2😐1🤪1
🔰 پیششماره کشورها از کجا اومده؟ چرا ایران +98 هست؟
شمارههای بینالمللی تلفن رو اتحادیه جهانی مخابرات (ITU) در سال ۱۹۶۰ طراحی کرد. دنیا رو به چند منطقه تقسیم کردن و به هر منطقه یه عدد شروع دادن
بعد از این تقسیمبندی، هر کشور توی اون منطقه یه کد اختصاصی گرفت. ایران چون توی منطقه خاورمیانه (+9) قرار داره، کد +98 رو گرفته. قزاقستان فعلاً با روسیه +7 رو مشترک داره ولی در حال انتقال به +997 هست. کشور های روسیه و آمریکا پیش شماره های تک رقمی و طلایی دارن بخاطر اینکه سیستم تلفنی تو آمریکا زود تر از بقیه جاها توسعه یافت و شوری هم اون زمان یک کشور بزرگ و قدرت سیاسی بود )
کد +0 هم برای کشورها استفاده نشده و بیشتر برای سرویسهای خاص نگه داشته شده است.
🎯 @ITSN_IR
شمارههای بینالمللی تلفن رو اتحادیه جهانی مخابرات (ITU) در سال ۱۹۶۰ طراحی کرد. دنیا رو به چند منطقه تقسیم کردن و به هر منطقه یه عدد شروع دادن
+1 آمریکای شمالی (آمریکا، کانادا و چند کشور دیگه)
+2 آفریقا
+3 و +4 اروپا
+5 آمریکای مرکزی و جنوبی
+6 آسیا و اقیانوسیه
+7 شوروی سابق (روسیه و قزاقستان)
+8 شرق آسیا
+9 خاورمیانه و بخشهایی از آسیا
بعد از این تقسیمبندی، هر کشور توی اون منطقه یه کد اختصاصی گرفت. ایران چون توی منطقه خاورمیانه (+9) قرار داره، کد +98 رو گرفته. قزاقستان فعلاً با روسیه +7 رو مشترک داره ولی در حال انتقال به +997 هست. کشور های روسیه و آمریکا پیش شماره های تک رقمی و طلایی دارن بخاطر اینکه سیستم تلفنی تو آمریکا زود تر از بقیه جاها توسعه یافت و شوری هم اون زمان یک کشور بزرگ و قدرت سیاسی بود )
کد +0 هم برای کشورها استفاده نشده و بیشتر برای سرویسهای خاص نگه داشته شده است.
🎯 @ITSN_IR
👍6❤5🔥1👏1
This media is not supported in your browser
VIEW IN TELEGRAM
🤬7👏5👎4😱3🔥2❤1🤯1
This media is not supported in your browser
VIEW IN TELEGRAM
🔰 گزارش شبکه 12 اسرائیل :
صدها بازیگر اسرائیلی پس از دریافت یک ایمیل معتبر با رؤیای حضور بر فرش قرمز اطلاعات خود را ارسال کرده و پس از چند روز چنین پیامی دریافت کردند: ما سرویس اطلاعاتی سپاه پاسداران انقلاب اسلامی ایران هستیم، ما اطلاعات تو، تصاویر و فیلم، مدارک، اطلاعات خانوادگی و آدرس تو را داریم، شما میتوانید مانند دیگر یهودیهای آزاده در اسرائیل با ما همکاری کنید و در صورت عدم همکاری خانه شما هدف حملات موشکی ما خواهد بود...
🎯 @ITSN_IR
صدها بازیگر اسرائیلی پس از دریافت یک ایمیل معتبر با رؤیای حضور بر فرش قرمز اطلاعات خود را ارسال کرده و پس از چند روز چنین پیامی دریافت کردند: ما سرویس اطلاعاتی سپاه پاسداران انقلاب اسلامی ایران هستیم، ما اطلاعات تو، تصاویر و فیلم، مدارک، اطلاعات خانوادگی و آدرس تو را داریم، شما میتوانید مانند دیگر یهودیهای آزاده در اسرائیل با ما همکاری کنید و در صورت عدم همکاری خانه شما هدف حملات موشکی ما خواهد بود...
🎯 @ITSN_IR
🤣13👍10🤡6👏5❤1
🔰 قطع اینترنت در افغانستان؛ تهدیدی علیه آموزش زنان و حقوق بشر
در ۱۵ سپتامبر ۲۰۲۵، مقامات امر واقع طالبان اعلام کردند که اینترنت پرسرعت فیبر نوری در بخشهای بزرگی از شمال افغانستان قطع میشود. این تصمیم به دستور رهبر طالبان، هبتالله آخندزاده، با هدف «جلوگیری از فعالیتهای غیراخلاقی» اعلام شد.
این ممنوعیت در پنج ولایت کندوز، بدخشان، بغلان، تخار و بلخ اجرا شده و اولین اقدام در این سطح از زمان تسلط طالبان در اوت ۲۰۲۱ است. هرچند اینترنت موبایل فعلاً مشمول این محدودیت نمیشود، اما خانهها، کسبوکارها و ادارات عملاً از دسترسی به اینترنت بیبهره شدهاند.
🎯 @ITSN_IR
در ۱۵ سپتامبر ۲۰۲۵، مقامات امر واقع طالبان اعلام کردند که اینترنت پرسرعت فیبر نوری در بخشهای بزرگی از شمال افغانستان قطع میشود. این تصمیم به دستور رهبر طالبان، هبتالله آخندزاده، با هدف «جلوگیری از فعالیتهای غیراخلاقی» اعلام شد.
این ممنوعیت در پنج ولایت کندوز، بدخشان، بغلان، تخار و بلخ اجرا شده و اولین اقدام در این سطح از زمان تسلط طالبان در اوت ۲۰۲۱ است. هرچند اینترنت موبایل فعلاً مشمول این محدودیت نمیشود، اما خانهها، کسبوکارها و ادارات عملاً از دسترسی به اینترنت بیبهره شدهاند.
🎯 @ITSN_IR
Forbes
Internet Shutdown In Afghanistan Threatens Women’s Education And Human Rights
On September 15, 2025, the Taliban de facto authorities announced an internet ban across large areas of northern Afghanistan. Pronounced by the Taliban leader...
😱3😢2🥴1😨1
🔰 هشدار ! انتشار فیلترشکن جعلی؛ باهدف جاسوسی سایبری!
شرکت امنیتی Lookout اعلام کرد که گروه هکر ایرانی «MuddyWater»، از نسخه جدیدی از بدافزار اندروید موسوم به DCHSpy استفاده میکند. این کشف تنها یک هفته پس از آغاز تجاوز اسرائیل به ایران انجام شد. چهار نمونه جدید از این بدافزار که جمعآوری شده، نشاندهنده استفاده فعال از آن برای جاسوسی از گوشیهای قربانیان است. این ابزار قادر به جمعآوری دادههای حساس شامل پیامک، مخاطبین، فایلها، موقعیت جغرافیایی و حتی ضبط صدا و عکسبرداری است
این بدافزار به صورت ماژولار طراحی شده و با پوششی مانند اپلیکیشنهای فیلترشکن یا بانکی منتشر میشود؛ نمونههایی با نامهای جذاب مانند Starlink VPN نشان میدهد برای کاربران ایرانی، به ویژه در زمان اختلالات اینترنت یا استفاده از خدمات Starlink، طعمهگذاری شده است.
طراحی بدافزار به صورت ماژولار یعنی اینکه این اپها از بخشهای جداگانه (ماژولها) ساخته شدهاند که هر کدام یک وظیفه خاص دارند و میتوانند جداگانه فعال یا غیرفعال شوند. در این شرایط مهاجم میتواند فقط بعضی از قابلیتها را فعال کند، نه همه را. این باعث سختتر شدن شناسایی بدافزار میشود، زیرا مهاجم هر وقت بخواهد بخشهای جاسوسی را فعال میکند. پس از نفوذ، این بدافزارها فایلها را فشرده و رمزنگاری کرده و سپس به سرور مهاجمان ارسال میکند.
اما آنچه DCHSpy را خطرناکتر میکند، اشتراک زیرساخت آن با خانوادهای دیگر از بدافزارهای مشابه است. یکی از آنها SandStrike نام دارد که در سال ۲۰۲۲ توسط Kaspersky شناسایی شد و برای جاسوسی از بهاییان استفاده میشد. نمونههای SandStrike دارای فایل پیکربندی VPN مخرب هستند که با آدرسهای ویژه برای ارتباط با سرور کنترل و فرمان (C2) ساخته شدهاند؛ این آدرسها در DCHSpy نیز مشاهده شدهاند که نشاندهنده استفاده گسترده گروه MuddyWater از زیرساختهای مشترک است.
محققان Lookout همچنین متوجه شدند که توزیع DCHSpy از طریق لینکهای مخرب در پیامرسانهایی مانند تلگرام انجام میشود. این کانالها کاربران فارسیزبان را با وعده ابزارهایی نظیر EarthVPN و ComodoVPN به سمت دانلود این برنامهها سوق میدهند؛ در حالی که آدرسها و شماره تماسهای جعلی از کشورهای رومانی یا کانادا در تبلیغات به چشم میخورد.
🎯 @ITSN_IR
شرکت امنیتی Lookout اعلام کرد که گروه هکر ایرانی «MuddyWater»، از نسخه جدیدی از بدافزار اندروید موسوم به DCHSpy استفاده میکند. این کشف تنها یک هفته پس از آغاز تجاوز اسرائیل به ایران انجام شد. چهار نمونه جدید از این بدافزار که جمعآوری شده، نشاندهنده استفاده فعال از آن برای جاسوسی از گوشیهای قربانیان است. این ابزار قادر به جمعآوری دادههای حساس شامل پیامک، مخاطبین، فایلها، موقعیت جغرافیایی و حتی ضبط صدا و عکسبرداری است
این بدافزار به صورت ماژولار طراحی شده و با پوششی مانند اپلیکیشنهای فیلترشکن یا بانکی منتشر میشود؛ نمونههایی با نامهای جذاب مانند Starlink VPN نشان میدهد برای کاربران ایرانی، به ویژه در زمان اختلالات اینترنت یا استفاده از خدمات Starlink، طعمهگذاری شده است.
طراحی بدافزار به صورت ماژولار یعنی اینکه این اپها از بخشهای جداگانه (ماژولها) ساخته شدهاند که هر کدام یک وظیفه خاص دارند و میتوانند جداگانه فعال یا غیرفعال شوند. در این شرایط مهاجم میتواند فقط بعضی از قابلیتها را فعال کند، نه همه را. این باعث سختتر شدن شناسایی بدافزار میشود، زیرا مهاجم هر وقت بخواهد بخشهای جاسوسی را فعال میکند. پس از نفوذ، این بدافزارها فایلها را فشرده و رمزنگاری کرده و سپس به سرور مهاجمان ارسال میکند.
اما آنچه DCHSpy را خطرناکتر میکند، اشتراک زیرساخت آن با خانوادهای دیگر از بدافزارهای مشابه است. یکی از آنها SandStrike نام دارد که در سال ۲۰۲۲ توسط Kaspersky شناسایی شد و برای جاسوسی از بهاییان استفاده میشد. نمونههای SandStrike دارای فایل پیکربندی VPN مخرب هستند که با آدرسهای ویژه برای ارتباط با سرور کنترل و فرمان (C2) ساخته شدهاند؛ این آدرسها در DCHSpy نیز مشاهده شدهاند که نشاندهنده استفاده گسترده گروه MuddyWater از زیرساختهای مشترک است.
محققان Lookout همچنین متوجه شدند که توزیع DCHSpy از طریق لینکهای مخرب در پیامرسانهایی مانند تلگرام انجام میشود. این کانالها کاربران فارسیزبان را با وعده ابزارهایی نظیر EarthVPN و ComodoVPN به سمت دانلود این برنامهها سوق میدهند؛ در حالی که آدرسها و شماره تماسهای جعلی از کشورهای رومانی یا کانادا در تبلیغات به چشم میخورد.
🎯 @ITSN_IR
Lookout
Lookout Discovers MuddyWater Leveraging DCHSpy For Israel-Iran Conflict | Threat Intel
Lookout discovered four new samples of DCHSpy one week after the start of the Israel-Iran conflict. It is likely developed and maintained by MuddyWater, part of Iran's MOIS
❤3👍2🔥1💯1
🔰 بنیاد تتر درحال مسدود سازی صدها هات والت مرتبط با صرافی ZEDXION است. گفته می شود این صرافی احتمالا مرتبط با بابک زنجانی و هلدینگ دات وان باشد و دارایی این والتها با صفر دلاری بوده است.
پیشتر نیز بیش از 20 میلیون دلار در والتهای که در این صرافی مشارکت واریز/برداشت داشتند، بلوکه شدند.
🎯 @ITSN_IR
پیشتر نیز بیش از 20 میلیون دلار در والتهای که در این صرافی مشارکت واریز/برداشت داشتند، بلوکه شدند.
🎯 @ITSN_IR
🔥3👏2❤1👍1
🔰 کشف شبکهای از ۱۰۰ هزار سیمکارت مخفی در نیویورک!
✍️ یونس مرادی
تصورش را بکنید که یک ارتش سایبری با ۱۰۰ هزار سیمکارت در شهر نیویورک مخفی شده باشد. این یک داستان تخیلی نیست و خبر کشف این شبکه چند ساعت قبل منتشر شده!
جالبتر اینکه این شبکه در نزدیکی محل برگزاری اجلاس سازمان ملل مستقر شده بود و میتوانست برای فریب، جاسوسی و حتی فلج کردن برجهای مخابراتی استفاده شود.
🔸 ماجرا از کجا شروع شد؟
داستان از چندین ماه قبل و با تهدیدهای تلفنی علیه مقامات ارشد دولتی آمریکا شروع شد؛ تماسهایی که به نظر عادی میآمدند اما در واقع بخشی از یک عملیات فریب بزرگ بودند.
در این سناریو مهاجمان با تماسهای ساختگی پلیس را فریب میدهند تا نیروهای ویژه به محل یک تهدید خیالی مثل گروگانگیری یا تیراندازی اعزام شوند. همین تماسها بود که زنگ خطر وجود سازمان مخفیانهای را به صدا درآورد.
🔸کشف شبکهای مخفی در قلب نیویورک
افسران سرویس مخفی طی تحقیقات خود به مجموعهای از آپارتمانهای اجارهای خالی و مکانهای ناشناس در اطراف نیویورک رسیدند. در این مکانها نه خبری از تیمهای تبهکار بود و نه مواد یا اجناس غیرقانونی.
در عوض آنها با صدها جعبه مرموز روبهرو شدند که روی قفسههای فلزی چیده شده بودند. درون جعبهها ارتشی خاموش اما فعال جا گرفته بود: بیش از ۱۰۰ هزار سیمکارت که توسط ۳۰۰ سرور کنترل میشدند.
این دستگاهها که به «سیم سرور» (SIM Server) معروفند، مثل مراکز فرماندهی کوچکی عمل کرده و از هزاران سیمکارت به صورت همزمان برای برقراری تماس، ارسال پیامک یا اتصال به اینترنت استفاده میکنند. این شبکه عظیم مانند حلقهای نامرئی زیرساختهای مخابراتی نیویورک را محاصره کرده بود.
این شبکه عظیم، توانایی ارسال ۳۰ میلیون پیامک در هر دقیقه را داشت که برای دروغپراکنی، شایعه افکنی یا وارد کردن فشار به شبکه مخابرات دست تبهکاران را باز میگذاشت.
🔸 سلاح جدید جاسوسان: از تماسهای جعلی تا فلج کردن آنتنها
قابلیتهای این شبکه بسیار فراتر و خطرناکتر از چیزی بود که ابتدا تصور میشد. مهاجمان با در اختیار داشتن این ارتش سیمکارتی، میتوانستند چند کار را پنهانی انجام دهند:
• تماسهای جعلی: مهاجمان با داشتن صد هزار سیمکارت، هویتهای جعلی بیشماری ساخته بودند. هر تماس یا پیام تهدید از شمارهای جدید و معتبر ارسال میشد که ردیابی عامل اصلی را ناممکن میکرد.
• فلج کردن شبکههای ارتباطی: اگر همه این صد هزار سیمکارت به طور همزمان به یک دکل مخابراتی متصل شوند، دکل به کلی از کار افتاده و ارتباط هزاران شهروند عادی مختل میشود. این حمله در شرایط حساس، یک منطقه را از نظر ارتباطی فلج میکند.
• ارتباطات مخفی: این شبکه برای جاسوسان مثل سرویس پستی محرمانه عمل میکند. آنها پیامهای خود را به صورت رمزنگاریشده از طریق سیمکارتها ارسال میکردند و چون پیام بین هزاران شماره دستبهدست میشد، شناسایی مبدا و مقصد برای سازمانهای امنیتی دشوار بود.
🔸 ردپای یک دولت خارجی؟
تحقیقات اولیه سرویس مخفی نشان میدهد این شبکه احتمالاً توسط هکرهای تحت حمایت یک دولت خارجی اداره میشد. زمانبندی کشف این شبکه نیز بر این سوءظن افزوده است.
این تجهیزات در آستانه برگزاری مجمع عمومی سازمان ملل در نیویورک و در ۵۶ کیلومتری مقر برگزاری آن کشف شدند؛ رویدادی که صدها رهبر و مقام ارشد بینالمللی در آن حضور دارند. وجود چنین شبکهای در این بازه زمانی، میتوانست تهدیدی جدی برای روابط بینالملل و امنیت دیپلماتها باشد.
🔸 نقش شرکتهای مخابراتی چه بود؟
برخی از این سیمکارتها به نام شرکتهای مخابراتی معتبر ثبت شده بودند. برای مثال مدیرعامل شرکت MobileX اعلام کرد که تعدادی از سیمکارتهای کشفشده متعلق به این شرکت بودهاند.
به گفته وی شرکتش سیستمهای نظارتی بسیار پیچیدهای دارد و هر روز فعالیتهای مشکوک را متوقف میکند؛ اما هکرها آنقدر حرفهای بودند که همه این سیستمها را دور زدند، بدون اینکه زنگ خطری به صدا درآید.
🔸 گام بعدی چیست؟
سرویس مخفی آمریکا میگوید این شبکه اکنون برچیده شده اما بررسی و تحلیل فنی برای ردیابی بازیگران و روشهای دقیق سوءاستفاده ادامه دارد. کشف این شبکه برای ما کاربران عادی هم پیامی دارد: همیشه به تماسهای ناشناس مشکوک باشید و اطلاعات شخصی را به هیچ عنوان با طرف مقابل به اشتراک نگذارید.
به نظر شما معادل چنین شبکهی مخفیای در دیگر نقاط مهم دیگر دنیا هم وجود دارد؟
🎯 @ITSN_IR
✍️ یونس مرادی
تصورش را بکنید که یک ارتش سایبری با ۱۰۰ هزار سیمکارت در شهر نیویورک مخفی شده باشد. این یک داستان تخیلی نیست و خبر کشف این شبکه چند ساعت قبل منتشر شده!
جالبتر اینکه این شبکه در نزدیکی محل برگزاری اجلاس سازمان ملل مستقر شده بود و میتوانست برای فریب، جاسوسی و حتی فلج کردن برجهای مخابراتی استفاده شود.
🔸 ماجرا از کجا شروع شد؟
داستان از چندین ماه قبل و با تهدیدهای تلفنی علیه مقامات ارشد دولتی آمریکا شروع شد؛ تماسهایی که به نظر عادی میآمدند اما در واقع بخشی از یک عملیات فریب بزرگ بودند.
در این سناریو مهاجمان با تماسهای ساختگی پلیس را فریب میدهند تا نیروهای ویژه به محل یک تهدید خیالی مثل گروگانگیری یا تیراندازی اعزام شوند. همین تماسها بود که زنگ خطر وجود سازمان مخفیانهای را به صدا درآورد.
🔸کشف شبکهای مخفی در قلب نیویورک
افسران سرویس مخفی طی تحقیقات خود به مجموعهای از آپارتمانهای اجارهای خالی و مکانهای ناشناس در اطراف نیویورک رسیدند. در این مکانها نه خبری از تیمهای تبهکار بود و نه مواد یا اجناس غیرقانونی.
در عوض آنها با صدها جعبه مرموز روبهرو شدند که روی قفسههای فلزی چیده شده بودند. درون جعبهها ارتشی خاموش اما فعال جا گرفته بود: بیش از ۱۰۰ هزار سیمکارت که توسط ۳۰۰ سرور کنترل میشدند.
این دستگاهها که به «سیم سرور» (SIM Server) معروفند، مثل مراکز فرماندهی کوچکی عمل کرده و از هزاران سیمکارت به صورت همزمان برای برقراری تماس، ارسال پیامک یا اتصال به اینترنت استفاده میکنند. این شبکه عظیم مانند حلقهای نامرئی زیرساختهای مخابراتی نیویورک را محاصره کرده بود.
این شبکه عظیم، توانایی ارسال ۳۰ میلیون پیامک در هر دقیقه را داشت که برای دروغپراکنی، شایعه افکنی یا وارد کردن فشار به شبکه مخابرات دست تبهکاران را باز میگذاشت.
🔸 سلاح جدید جاسوسان: از تماسهای جعلی تا فلج کردن آنتنها
قابلیتهای این شبکه بسیار فراتر و خطرناکتر از چیزی بود که ابتدا تصور میشد. مهاجمان با در اختیار داشتن این ارتش سیمکارتی، میتوانستند چند کار را پنهانی انجام دهند:
• تماسهای جعلی: مهاجمان با داشتن صد هزار سیمکارت، هویتهای جعلی بیشماری ساخته بودند. هر تماس یا پیام تهدید از شمارهای جدید و معتبر ارسال میشد که ردیابی عامل اصلی را ناممکن میکرد.
• فلج کردن شبکههای ارتباطی: اگر همه این صد هزار سیمکارت به طور همزمان به یک دکل مخابراتی متصل شوند، دکل به کلی از کار افتاده و ارتباط هزاران شهروند عادی مختل میشود. این حمله در شرایط حساس، یک منطقه را از نظر ارتباطی فلج میکند.
• ارتباطات مخفی: این شبکه برای جاسوسان مثل سرویس پستی محرمانه عمل میکند. آنها پیامهای خود را به صورت رمزنگاریشده از طریق سیمکارتها ارسال میکردند و چون پیام بین هزاران شماره دستبهدست میشد، شناسایی مبدا و مقصد برای سازمانهای امنیتی دشوار بود.
🔸 ردپای یک دولت خارجی؟
تحقیقات اولیه سرویس مخفی نشان میدهد این شبکه احتمالاً توسط هکرهای تحت حمایت یک دولت خارجی اداره میشد. زمانبندی کشف این شبکه نیز بر این سوءظن افزوده است.
این تجهیزات در آستانه برگزاری مجمع عمومی سازمان ملل در نیویورک و در ۵۶ کیلومتری مقر برگزاری آن کشف شدند؛ رویدادی که صدها رهبر و مقام ارشد بینالمللی در آن حضور دارند. وجود چنین شبکهای در این بازه زمانی، میتوانست تهدیدی جدی برای روابط بینالملل و امنیت دیپلماتها باشد.
🔸 نقش شرکتهای مخابراتی چه بود؟
برخی از این سیمکارتها به نام شرکتهای مخابراتی معتبر ثبت شده بودند. برای مثال مدیرعامل شرکت MobileX اعلام کرد که تعدادی از سیمکارتهای کشفشده متعلق به این شرکت بودهاند.
به گفته وی شرکتش سیستمهای نظارتی بسیار پیچیدهای دارد و هر روز فعالیتهای مشکوک را متوقف میکند؛ اما هکرها آنقدر حرفهای بودند که همه این سیستمها را دور زدند، بدون اینکه زنگ خطری به صدا درآید.
🔸 گام بعدی چیست؟
سرویس مخفی آمریکا میگوید این شبکه اکنون برچیده شده اما بررسی و تحلیل فنی برای ردیابی بازیگران و روشهای دقیق سوءاستفاده ادامه دارد. کشف این شبکه برای ما کاربران عادی هم پیامی دارد: همیشه به تماسهای ناشناس مشکوک باشید و اطلاعات شخصی را به هیچ عنوان با طرف مقابل به اشتراک نگذارید.
به نظر شما معادل چنین شبکهی مخفیای در دیگر نقاط مهم دیگر دنیا هم وجود دارد؟
🎯 @ITSN_IR
🤔4❤2👍1🔥1👏1😱1😐1
This media is not supported in your browser
VIEW IN TELEGRAM
🔰 ترامپ فرمان تصاحب تیکتاک را امضا کرد
رئیسجمهور آمریکا فرمان اجرایی واگذاری مالکیت تیکتاک از یک شرکت چینی به گروهی از سرمایهگذاران آمریکایی را امضا کرد.
ترامپ مدعی شد که شی جین پینگ، رئیسجمهور چین با توافقی برای واگذاری مالکیت این برنامه به آمریکا موافقت کرده است.
🎯 @ITSN_IR
رئیسجمهور آمریکا فرمان اجرایی واگذاری مالکیت تیکتاک از یک شرکت چینی به گروهی از سرمایهگذاران آمریکایی را امضا کرد.
ترامپ مدعی شد که شی جین پینگ، رئیسجمهور چین با توافقی برای واگذاری مالکیت این برنامه به آمریکا موافقت کرده است.
🎯 @ITSN_IR
👎5🤬4🔥2🤷♂1😁1🍌1
🔰 مایکروسافت بخشی از خدمات ارائهشده به یک واحد وابسته به وزارت دفاع اسرائیل را متوقف کرد
رئیس شرکت مایکروسافت:
شواهدی یافتیم که ارتش اسرائیل از خدمات ما برای ذخیره فایلهای داده تماسهای تلفنی استفاده کرده است.
آنها این دادههای تماس را از طریق نظارت گسترده بر غیرنظامیان در غزه و کرانه باختری بهدست آوردهاند
🎯 @ITSN_IR
رئیس شرکت مایکروسافت:
شواهدی یافتیم که ارتش اسرائیل از خدمات ما برای ذخیره فایلهای داده تماسهای تلفنی استفاده کرده است.
آنها این دادههای تماس را از طریق نظارت گسترده بر غیرنظامیان در غزه و کرانه باختری بهدست آوردهاند
🎯 @ITSN_IR
👎3👏3❤2👍2🍌2💯1😇1
🔰 کانالهای تلگرام ۱۰ ساله شدند.
دقیقاً ۱۰ سال پیش، در سپتامبر ۲۰۱۵، قابلیت کانال در تلگرام معرفی شد.
🎯 @ITSN_IR
دقیقاً ۱۰ سال پیش، در سپتامبر ۲۰۱۵، قابلیت کانال در تلگرام معرفی شد.
🎯 @ITSN_IR
👍8🔥2👏1🙏1💯1
🔰 گزارش «شرق» از سختگیریهای استخدام در نهادهای دولتی و تمسخر و توهین در روند گزینش
کارکنان میگویند اتاقهای گزینش شبیه بازجویی است؛ آنها را به دلیل پوشیدن تیشرت رنگی، انتخاب برخی اسامی برای فرزندان، ازدواجنکردن و حرفزدن با کارمندان جنس مخالف بازخواست میکنند
وقتی قدم به اداره، دانشگاه یا حتی برخی شرکتهای خصوصی میگذارید، فقط رزومه، مهارت و دانش تخصصی شما تعیینکننده نیست؛ در پشت پرده، گزینش پیچیده و گاه چندلایهای پنهان شده است که سرنوشت بسیاری از متقاضیان داشتن یک شغل دولتی ثابت با درآمد و بیمه را در انتظاری عجیب، معلق نگه میدارد.
استخدام زیر فشار / نیلوفر حامدی
🎯 @ITSN_IR
کارکنان میگویند اتاقهای گزینش شبیه بازجویی است؛ آنها را به دلیل پوشیدن تیشرت رنگی، انتخاب برخی اسامی برای فرزندان، ازدواجنکردن و حرفزدن با کارمندان جنس مخالف بازخواست میکنند
وقتی قدم به اداره، دانشگاه یا حتی برخی شرکتهای خصوصی میگذارید، فقط رزومه، مهارت و دانش تخصصی شما تعیینکننده نیست؛ در پشت پرده، گزینش پیچیده و گاه چندلایهای پنهان شده است که سرنوشت بسیاری از متقاضیان داشتن یک شغل دولتی ثابت با درآمد و بیمه را در انتظاری عجیب، معلق نگه میدارد.
استخدام زیر فشار / نیلوفر حامدی
🎯 @ITSN_IR
🤣7😡4🤬2😐2😱1
آی تی اس ان
🔰 اینترنت کلا در افغانستان قطع شد. 🎯 @ITSN_IR
🔰 طالبان گزارشها درباره قطع سراسری اینترنت در افغانستان را تکذیب و اعلام کرد کابلهای فیبر نوری قدیمی فرسوده شدهاند و تعویض خواهند شد
پ ن : اینا کوسه ندارن کابل هاشون بخورن 😁
🎯 @ITSN_IR
پ ن : اینا کوسه ندارن کابل هاشون بخورن 😁
🎯 @ITSN_IR
🤣20😁2🤡1🐳1🤪1
Media is too big
VIEW IN TELEGRAM
🔰 پاول دوروف از افتتاح آزمایشگاه هوش مصنوعی در قزاقستان خبر داد
پاول دوروف، بنیانگذار تلگرام، از راهاندازی یک آزمایشگاه تخصصی هوش مصنوعی در قزاقستان خبر داد.
او اعلام کرد: «یک سال پیش نخستین دفتر منطقهای خود را در قزاقستان افتتاح کردیم و از نتایج آن بسیار رضایت داریم. امروز نیز با خوشحالی آغاز به کار یک آزمایشگاه هوش مصنوعی در ساختمان Alem.ai را اعلام میکنیم.»
به گفته دوروف، در اولین گام، پروژه مشترکی میان تلگرام و خوشه ابررایانهای قزاقستان ـ که با ابتکار وزارت هوش مصنوعی این کشور ایجاد شده ـ اجرا خواهد شد.
وی افزود: «این فناوری به بیش از یک میلیارد نفر امکان میدهد تا از قابلیتهای هوش مصنوعی بهصورت محرمانه، شفاف و کارآمد بهرهمند شوند. امیدواریم خوشه ابررایانهای قزاقستان به نخستین تأمینکننده بزرگ توان پردازشی برای این شبکه تبدیل شود.»
🎯 @ITSN_IR
پاول دوروف، بنیانگذار تلگرام، از راهاندازی یک آزمایشگاه تخصصی هوش مصنوعی در قزاقستان خبر داد.
او اعلام کرد: «یک سال پیش نخستین دفتر منطقهای خود را در قزاقستان افتتاح کردیم و از نتایج آن بسیار رضایت داریم. امروز نیز با خوشحالی آغاز به کار یک آزمایشگاه هوش مصنوعی در ساختمان Alem.ai را اعلام میکنیم.»
به گفته دوروف، در اولین گام، پروژه مشترکی میان تلگرام و خوشه ابررایانهای قزاقستان ـ که با ابتکار وزارت هوش مصنوعی این کشور ایجاد شده ـ اجرا خواهد شد.
وی افزود: «این فناوری به بیش از یک میلیارد نفر امکان میدهد تا از قابلیتهای هوش مصنوعی بهصورت محرمانه، شفاف و کارآمد بهرهمند شوند. امیدواریم خوشه ابررایانهای قزاقستان به نخستین تأمینکننده بزرگ توان پردازشی برای این شبکه تبدیل شود.»
🎯 @ITSN_IR
👍4👏1💯1