
Вопросы для определения уровня знаний по devops инструментам и методологиям
#devops #exercises #задачи
#devops #exercises #задачи
GitHub
GitHub - bregman-arie/devops-exercises: Linux, Jenkins, AWS, SRE, Prometheus, Docker, Python, Ansible, Git, Kubernetes, Terraform…
Linux, Jenkins, AWS, SRE, Prometheus, Docker, Python, Ansible, Git, Kubernetes, Terraform, OpenStack, SQL, NoSQL, Azure, GCP, DNS, Elastic, Network, Virtualization. DevOps Interview Questions - bre...
РосГитХаб - Тов. Торвальдс/Линукс: Древо исходных кодов ядра линукс
https://xn--80aceu2alik1a.xn--p1ai/%D0%A2%D0%BE%D1%80%D0%B2%D0%B0%D0%BB%D1%8C%D0%B4%D1%81/%D0%9B%D0%B8%D0%BD%D1%83%D0%BA%D1%81.html
https://xn--80aceu2alik1a.xn--p1ai/%D0%A2%D0%BE%D1%80%D0%B2%D0%B0%D0%BB%D1%8C%D0%B4%D1%81/%D0%9B%D0%B8%D0%BD%D1%83%D0%BA%D1%81.html
В прошлой статье я писал о NetBox - инструменте инвентаризации и базе данных IP Address Management, DataCenter Infrastructure Management.
NetBox имеет хороший API, благодаря которому его можно интегрировать с другими системами. В новом посте будем учить систему мониторинга на базе Prometheus брать данные из нетбокса.
Как вам пост в виде сказки?
🔥 - огонь! Жду новых историй про Ваньку админа
☀️ - лучше давай как раньше. Сказок на работе хватает
😼 - тема классная, подача - отстой
💩 - тема не нужна, сказки писать не умеешь
Medium
Как NetBox с Prometheus подружились
В предыдущем посте мы разобрались зачем нужен NetBox и что он умеет. Сегодня попробуем научить его общаться с мониторингом и навсегда…
Forwarded from Windows 11, 10, etc - Вадим Стеркин
🤦♂️ Любителям сторонних бесплатных антивирусов на заметку
Avast спалился во второй раз за полтора месяца на продаже данных о посещениях веб-сайтов. В прошлый раз это было дополнение браузера. На сей раз результаты совместного расследования опубликовали Vice и PCMag. Любой из материалов - хороший #longread на тему приватности.
👉 После скандала и выпиливания дополнения из каталогов компания, конечно, не отказалась от сбора этих сведений, потому что им занимались и продолжают это делать ее антивирусы Avast и AVG (в т.ч. на мобильных устройствах).
Подается это под мутным соусом добровольного процесса и полного согласия пользователей. Но даже из заявления компании следует, что людей вводили в заблуждение.
Что в переводе с купюрами:
Непонятно, как много внедрили, но точно получается, что до июля прошлго года не уведомляли нормально или вообще. Да и сейчас при загрузке не написано (надо читать политику конфиденциальности), что данные будут скомбинированы с другой собранной информацией, не исключающей идентификацию пользователя, а также подлежат хранению в течение трех лет и будут проданы на сторону. А деньги там немаленькие, см. расследования 💰
Бесплатные антивирусы преследуют простые цели:
1. Защита устройства.
2. Сбор образцов вредоносного кода.
3. Сбор телеметрии.
4. Реклама своих платных продуктов.
5. Сбор и продажа прочих данных.
Встроенный в #Windows10 защитник Windows попадает только под три первых пункта. Поэтому меня всегда удивляли люди, меняющие его на бесплатный сторонний антивирус, и уж тем более с целью минимизировать сбор телеметрии Microsoft 🤦♂️
Microsoft много чего собирает, но очевидно недостаточно, раз ей приходилось покупать данные у Avast 🙈 Политика конфиденциальности защитника Windows тут.
Avast спалился во второй раз за полтора месяца на продаже данных о посещениях веб-сайтов. В прошлый раз это было дополнение браузера. На сей раз результаты совместного расследования опубликовали Vice и PCMag. Любой из материалов - хороший #longread на тему приватности.
👉 После скандала и выпиливания дополнения из каталогов компания, конечно, не отказалась от сбора этих сведений, потому что им занимались и продолжают это делать ее антивирусы Avast и AVG (в т.ч. на мобильных устройствах).
Подается это под мутным соусом добровольного процесса и полного согласия пользователей. Но даже из заявления компании следует, что людей вводили в заблуждение.
Users have always had the ability to opt out of sharing data with Jumpshot. As of July 2019, we had already begun implementing an explicit opt-in choice for all new downloads of our AV (antivirus), and we are now also prompting our existing free users to make an explicit choice, a process which will be completed in February 2020
Что в переводе с купюрами:
Пользователи всегда могли отказаться от передачи данных... [...] С июля 2019 года мы начали внедрять явный выбор для всех новых загрузок антивирусов [...] Теперь мы показываем уже установившим бесплатные продукты предложение сделать явный выбор.
Непонятно, как много внедрили, но точно получается, что до июля прошлго года не уведомляли нормально или вообще. Да и сейчас при загрузке не написано (надо читать политику конфиденциальности), что данные будут скомбинированы с другой собранной информацией, не исключающей идентификацию пользователя, а также подлежат хранению в течение трех лет и будут проданы на сторону. А деньги там немаленькие, см. расследования 💰
Бесплатные антивирусы преследуют простые цели:
1. Защита устройства.
2. Сбор образцов вредоносного кода.
3. Сбор телеметрии.
4. Реклама своих платных продуктов.
5. Сбор и продажа прочих данных.
Встроенный в #Windows10 защитник Windows попадает только под три первых пункта. Поэтому меня всегда удивляли люди, меняющие его на бесплатный сторонний антивирус, и уж тем более с целью минимизировать сбор телеметрии Microsoft 🤦♂️
Microsoft много чего собирает, но очевидно недостаточно, раз ей приходилось покупать данные у Avast 🙈 Политика конфиденциальности защитника Windows тут.

Mikrotik Ninja via @like
Результаты небольшого опроса, проведенного среди сетевых автоматизаторов:
- Основные инструменты: Ansible, Git, CI/CD, ELK, NetBox, Python с библиотеками Netmiko, NAPALM
- SNMP не собирается отступать от звания оcновного поставщика метрик для мониторинга. Пальму первенства с ним делят Ping и syslog
- Доля AI и ML в автоматизации сетей потихоньку растет. Ждем новые крутые инструменты
- При этом львиная доля автоматизаторов не стесняется ходить в консоль и править конфиг руками
- Пользователи Mikrotik неохотно автоматизируют свои сети. Вероятно, это связано с тем, что большинство опрошенных из Европы и Северной Америки. А это не основные рынки для Mikrotik.
🤖 - автоматизация - наше всё! Надо осваивать указанные инструменты
😏 - ну такое. Готовых инструментов мало. На наш век ручной работы хватит. Изучать это бессмысленно.
🖖 - ничего хорошего у них не выйдет. Деды руками все конфигурили и мы традицию не нарушим
netdevops-survey
Intro
The goal of this survey is to collect information to understand how network operators and engineers are using automation to operate their network today.
https://victoriametrics.github.io/
БД долговременного хранения данных для Prometheus.
В Prometheus просто настраивается remote write, по языку запросов полностью совместима с promql
то есть в ту же графану цепляется как прометей
Спасибо чатику DevNet!
#TSDB #Prometheus
БД долговременного хранения данных для Prometheus.
В Prometheus просто настраивается remote write, по языку запросов полностью совместима с promql
то есть в ту же графану цепляется как прометей
Спасибо чатику DevNet!
#TSDB #Prometheus
АДСМ с Netbox подъехал. Марат раскрыл тему получше, чем я. Как говорится, поперёк батьки в пекло не лезь)
Всем читать!
https://linkmeup.ru/blog/533.html
Всем читать!
https://linkmeup.ru/blog/533.html
linkmeup
АДСМ3. IPAM/DCIM-системы - linkmeup
В предыдущих сериях АДСМ мы выработали фреймворк автоматизации, разобрались с тем, зачем появилась виртуализация и как она работает. В последней части мы выбрали и обосновали дизайн сети, роли устройств, производителей, определились с LLD (адресацией, маршрутизацией…
Всем привет!
Я тут до слёрма добрался. Буду DevOps изучать. И как бы пока сказать нечего, но вы посмотрите кто придет 31 января в 14-00.
Сам Вассерман расскажет о чем-то. Как думаете, что может рассказать Онотоле девопсам? Как деплоить прямо в мозг?
В этом сообщении нет иронии или сарказма. Я уважаю этого человека и буду рад послушать легенду
Forwarded from DevOps&SRE Library
Building SRE from Scratch
Как организовать SRE процессы с нуля.
https://medium.com/ibm-garage/building-sre-from-scratch-485e23985bbd
Как организовать SRE процессы с нуля.
https://medium.com/ibm-garage/building-sre-from-scratch-485e23985bbd
- Для чего можно использовать Ansible?
- Для установки Puppet
(C) Алексей Степаненко. Селектел
- Для установки Puppet
(C) Алексей Степаненко. Селектел
Forwarded from NetDevOps Space
Наткнулся на интересное пошаговое руководство по Ansible для использования в автоматизации сетей.
Руководство в виде выполнения лабораторной работы с 5 маршрутизаторами.
Внутри разбирается следующее:
1. Автоматическое резервное копирование конфигурации
2. Соответствие требованиям безопасности - на основе ACL
3. Простая настройка маршрутизатора
4. Настройка маршрутизатора - Использование Roles
5. Траблшутинг сети
Супер! - 🔥
То, что надо! - 💪
Nornir лучше! - 🧐
Хотите обсудить, добро пожаловать в чат - https://t.me/automate_devnet
#ansible
Google Docs
Ansible Hands-On
Ansible Hands-On (NETWORK AUTOMATION) Lab Overview This is a follow-up to my previous article, Ansible - Network Automation, where I’ve covered some fundamental concepts about Network Automation and its benefits. The current document intends to provide…
Forwarded from Мониторим ИТ
Посмотрите на эту картинку. Да, это из известной сказки, в которой лживый мальчик кричал «Волки! Волки!» в то время, когда волки доедали каких-то других козлят. А когда волки пришли за его козлятами — никто не прибежал с вилами на помощь.
Если из мониторинга прилетают алерты без повода через какое-то время на них перестанут реагировать. Очень много таких ситуаций возникает когда нет ответственного за мониторинг и каждая группа администраторов добавляет туда свои метрики и алерты. Ниже несколько рекомендаций, чтобы не выпускать ситуацию из под контроля.
1️⃣ Выгружать отчёты по событиям/алертам. Выявлять повторяющиеся. В идеале каждое событие должно появляться из-за какого-то нового бага в коде или настройках.
2️⃣ События должны быть только по тому, что требует вмешательства. Если можно автоматизировать реакцию на событие — это нужно сделать как можно скорее и никого об этом не оповещать. Это касается повторяющихся событий, причину которых невозможно пофиксить.
3️⃣ В системах мониторинга или алертинга есть (или должен быть) такой Duration. Это позволит не реагировать на разовые всплески. Важно уточнить у администраторов информационных систем насколько долго эти системы могут работать в «красной зоне».
4️⃣ По каждому событию/алерту в системе мониторинга должна фиксироваться реакция ответственного сотрудника. Если на какие-то события реакции нет — нужно выяснить кто заказывал мониторинг. Может это уже никому не нужно.
5️⃣ Этот список не означает, что нужно собирать только минимальный набор ключевых метрик. Нужно собирать их как можно больше и различными технологиями (встривание в код, синтетические транзакции, анализ трафика и т.д.). Важно отключить генерацию событий и оповещения на то, на что некому реагировать.
6️⃣ Создавайте связанные триггеры. В системах Zabbix и Prometheus это можно делать. Не нужно плодить 100500 событий из-за отказавшего коммутатора на удалённой площадке.
7️⃣ Если есть мониторинг приложения, которое разрабатывается парнями через стенку, важно, чтобы они поучаствовали в определении метрик мониторинга, на которые должна реагировать эксплуатация (да они сами что-то могли записать в баг-репорт).
Хотел написать 10, но на 7 мысль дальше не идёт. Если хотите небольшое продолжение — я как-то писал на Медиуме о борьбе с событийной усталостью. Малую толику информации можно посмотреть там.

Forwarded from Мониторим ИТ
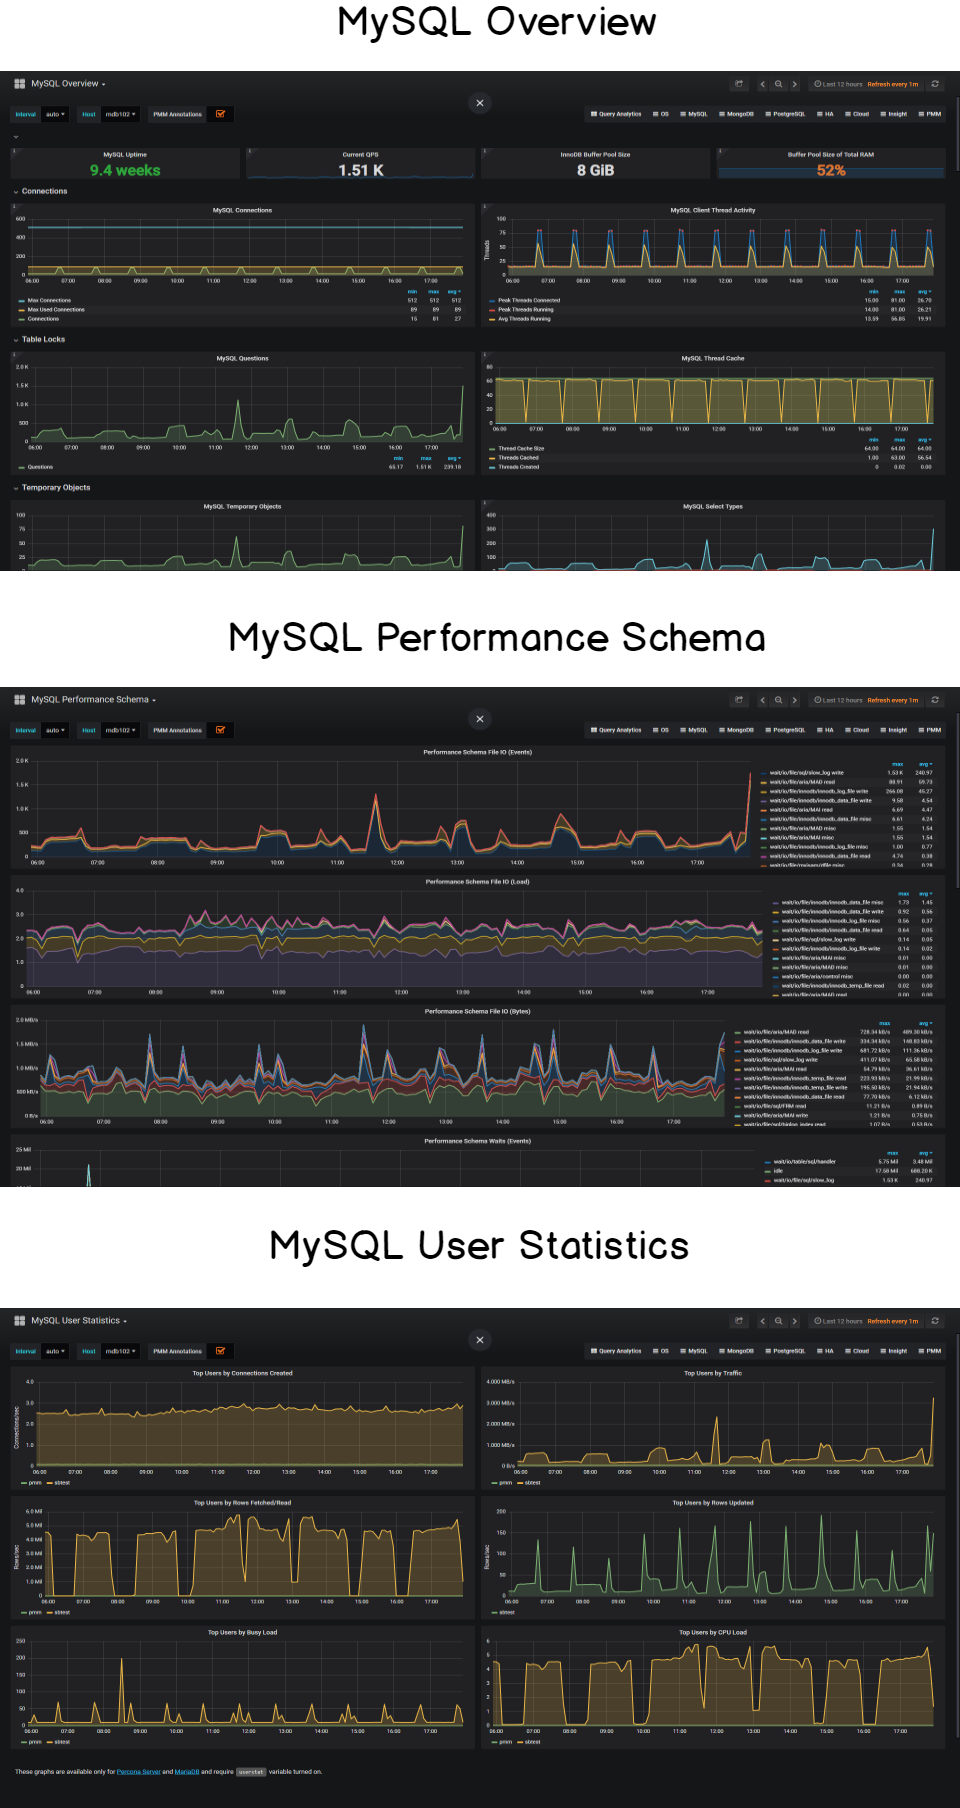
Подвезли стафф для линукс-администраторов. Ещё одна интересная статья от уже известного вам Антуана Солничкина, на которую стоит обратить внимание. Пишет про мониторинг MySQL при помощи специализированного экспортера для Prometheus и создании бизнес-дашборда в Grafana. Там есть список ключевых метрик и парав видосов с объяснениями.
Forwarded from linkmeup
Это всё что вам нужно знать о раздаче котят :)
https://habr.com/ru/post/487120/
https://habr.com/ru/post/487120/
Хабр
Как правильно раздавать котят
Раздача котят по DHCP Привязать к котёнку поводок Запустить котёнка в толпу Когда хозяин будет найден, он сам отвяжет котёнка от поводка. Раздача котят по HTTP...
Я давал ссылку на cheatsheet по регэкспам. А вот и ещё примеры с наглядными схемами работы
Telegram
Mikrotik Ninja
Классный cheat sheet по регулярным выражениям. Все подкреплено примерами с интерактивным выполнением
#regexp #cheatsheet https://medium.com/factory-mind/regex-tutorial-a-simple-cheatsheet-by-examples-649dc1c3f285
#regexp #cheatsheet https://medium.com/factory-mind/regex-tutorial-a-simple-cheatsheet-by-examples-649dc1c3f285
Forwarded from Записки админа
🔎 https://ihateregex.io/ - пачка примеров регэкспов, с объяснением того, как они работают. #линк #regexp