
Неплохой ресурс по оценке продуктов от gartner.
Коллеги, а кто чем пользуется из подобных ресурсов при выборе продуктов и решений?
На вскидку могу назвать еще Forrester и NSS Labs
#gartner #review #forrester
Enterprise IT Software Reviews | Gartner Peer Insights
https://www.gartner.com/reviews/home
Коллеги, а кто чем пользуется из подобных ресурсов при выборе продуктов и решений?
На вскидку могу назвать еще Forrester и NSS Labs
#gartner #review #forrester
Enterprise IT Software Reviews | Gartner Peer Insights
https://www.gartner.com/reviews/home
Когда нужно взглянуть на свежие квадранты Гартнера или кривые хайпа, отличным ресурсом является блог Алексея Комарова
#gartner #Комаров #выбор_решений
https://zlonov.ru/gartner/
#gartner #Комаров #выбор_решений
https://zlonov.ru/gartner/
Теперь у российских управленцев появилась новое оправдание :-)
#gartner #юмор #преднамеренная_нестабильность
Embrace Instability for the Digital World - Smarter With Gartner
https://www.gartner.com/smarterwithgartner/embrace-instability-for-the-digital-world/
#gartner #юмор #преднамеренная_нестабильность
Embrace Instability for the Digital World - Smarter With Gartner
https://www.gartner.com/smarterwithgartner/embrace-instability-for-the-digital-world/
Gartner
Embrace Instability for the Digital World - Smarter With Gartner
Organizations built specifically for stability won’t survive the digital business era.
Вчера прокрался на мероприятие Гартнер.
У коллег серьезные планы роста по России и другим развивающимся рынкам.
И у коллег есть что предложить Российскому рынку от отчетов по ит специально для нашего рынка до прямых контактов с ведущими аналитиками и исследователями.
#gartner #аналитика.
У Гартнера появился новый продукт ориентированный на технических экспертов и техлидов. Gartner professionals.
https://www.gartner.com/technology/research/technical-professionals/
Gartner
Gartner's Special Report, Thriving in an Era of Change
Gartner's report, Thriving in an Era of Change, guides technical professionals on the plans, architectures and best practices they need to create and deploy successful IoT solutions.
Forwarded from RPPA PRO: Privacy • AI • Cybersecurity • IP
#materials #cybersecurity #gartner #tools #vrm
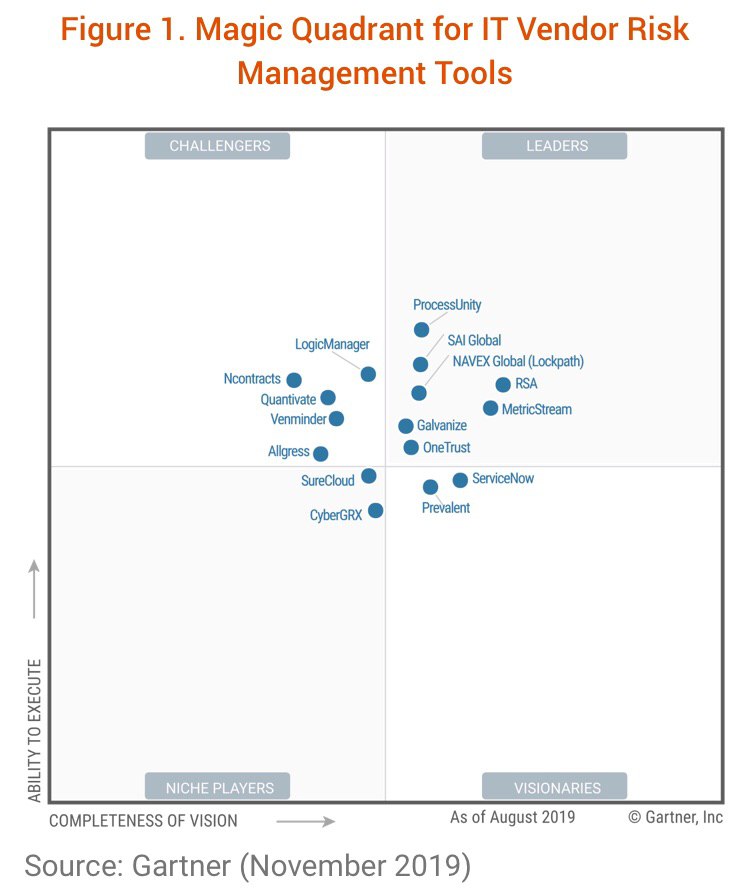
На взаимодействие с поставщиками услуг и сопутствующие privacy и ИБ риски часто не обращают внимание. Хотя в ИБ это направление более-менее стандартизировано, плюс есть даже инструменты для управления рисками.
Magic Quadrant for IT Vendor Risk Management Tools от Gartner можно найти здесь
На взаимодействие с поставщиками услуг и сопутствующие privacy и ИБ риски часто не обращают внимание. Хотя в ИБ это направление более-менее стандартизировано, плюс есть даже инструменты для управления рисками.
Magic Quadrant for IT Vendor Risk Management Tools от Gartner можно найти здесь
Forwarded from Секьюрно
В сентябре в Лондоне прошел трехдневный саммит Gartner Security & Risk Management Summit 2023. Вступительная презентация Gartner была посвящена мифам, укоренившимся в кибербезе:
Вместо того, чтобы собирать огромный объем данных, проводить сложные расчеты вероятности киберсобытий, лучше использовать подход минимальной эффективной аналитики. Для этого предлагается использовать показатели, ориентированные на результат (ODM), связывающие операционные показатели и риски ИБ с бизнес-задачами, которые они поддерживают
Предлагается использовать минимально эффективный набор инструментов ИБ, что должно позволить повысить уровень контроля за архитектурой ИБ, упростить ее и снизить риск несовместимости используемых решений. Для поддержания простоты и совместимости Gartner предлагает смотреть в сторону «ячеистой архитектуры кибербезопасности» (CSMA)
Предлагается спускать меры ИБ для реализации на уровни ИТ, например на уровень бизнес-аналитиков, чтобы снизить нагрузку на ИБ-специалистов и не нанимать новых специалистов. По мнению Gartner ИБ часто является «бутылочным горлышком» при цифровой трансформации и вместо того, чтобы тормозить процесс «так как только профессионалы в ИБ скажут как надо делать» и пытаться найти экспертов нужно идти в сторону демократизации экспертных знаний
Добавление новых контролей ИБ часто приводит к обратным результатам. ИБ не должно стать препятствием в достижении бизнес-целей, дополнительные меры контроля и удобство пользователей должны быть сбалансированы. И вообще «средства контроля, которые обходятся, хуже, чем их полное отсутствие.»
А что думаете вы?
#gartner
Please open Telegram to view this post
VIEW IN TELEGRAM
Gartner
Gartner Security & Risk Management Summit 2023 London: Day 1 Highlight
Read the highlights from Day 1 at the Gartner Security & Risk Management Summit 2023 in London, U.K. #GartnerSEC #CISO
Forwarded from AlexRedSec
Gartner констатирует, что многие организации продолжают использовать одинаковый набор мер для защиты серверной инфраструктуры и конечных устройств, несмотря на подверженность их разным угрозам, различия в бизнес-критичности и ценности этих активов⚠️
Чтобы грамотно и последовательно запланировать внедрение соответствующих мер защиты, Gartner предлагает воспользоваться их "пирамидой приоритизации" (🖥 см. первый скрин).
В целом, всё довольно правильно расписано: такие базовые вещи как харденинг, управление конфигурациями, уязвимостями и модное управление экспозициями (exposure management), приправленное инструментами по управлению доступом (PAM, MFA и пр.), должно применяться в первую очередь и везде независимо от типа актива (сервер или ноутбук сотрудника). Далее же идёт логичное разделение, но, конечно же, все нюансы учесть сложно, поэтому вышеуказанная пирамида не идеал и задает лишь основное направление при типовом использовании актива. Например, на следующем (после базового) уровне для конечных устройств рекомендуется внедрение защиты от вредоносного ПО, в то время как для серверов это самый последний шаг. Однако, если сервер выполняет роль файловой шары, то, конечно же, мы не будем откладывать внедрение антивирусного ПО на потом💻
В то же время, Gartner напоминает о необходимости повсеместного контроля и уменьшения поверхности атаки, а также выдает рекомендации по использованию соответствующих мер для разного типа активов (🖥 см. второй скрин).
Источник: Prioritize Security Controls for Enterprise Servers and End-User Endpoints by Gartner.
#controls #gartner
Чтобы грамотно и последовательно запланировать внедрение соответствующих мер защиты, Gartner предлагает воспользоваться их "пирамидой приоритизации" (
В целом, всё довольно правильно расписано: такие базовые вещи как харденинг, управление конфигурациями, уязвимостями и модное управление экспозициями (exposure management), приправленное инструментами по управлению доступом (PAM, MFA и пр.), должно применяться в первую очередь и везде независимо от типа актива (сервер или ноутбук сотрудника). Далее же идёт логичное разделение, но, конечно же, все нюансы учесть сложно, поэтому вышеуказанная пирамида не идеал и задает лишь основное направление при типовом использовании актива. Например, на следующем (после базового) уровне для конечных устройств рекомендуется внедрение защиты от вредоносного ПО, в то время как для серверов это самый последний шаг. Однако, если сервер выполняет роль файловой шары, то, конечно же, мы не будем откладывать внедрение антивирусного ПО на потом
В то же время, Gartner напоминает о необходимости повсеместного контроля и уменьшения поверхности атаки, а также выдает рекомендации по использованию соответствующих мер для разного типа активов (
Источник: Prioritize Security Controls for Enterprise Servers and End-User Endpoints by Gartner.
#controls #gartner
Please open Telegram to view this post
VIEW IN TELEGRAM
Please open Telegram to view this post
VIEW IN TELEGRAM
👍3
Forwarded from AlexRedSec
Gartner пишет:
Да, удивительно слышать такие советы отгенератора акронимов Gartner😄
В их статье "Reduce Threat Exposure With Security Controls Optimization" поднимается проблема растущего количества взломов компаний из-за неправильно настроенных средств защиты и контроля. Авторы подчеркивают, что ключ к снижению угроз и повышению эффективности инвестиций в безопасность лежит не в простом наличии инструментов (и покрытии ими инфраструктуры), а в их правильной настройке и непрерывной оптимизации.
Чтобы решить проблему управления большим количеством средств защиты и повысить их эффективность предлагается:
1️⃣ Определить желаемые результаты, соответствующие целям бизнеса.
Сосредоточиться на борьбе с наиболее опасными и специфичными для бизнеса угрозами с помощью имеющихся средств защиты и контроля.
2️⃣ Сместить фокус с наличия контроля на его эффективность.
Эффективность достигается за счет оптимальной конфигурации, интеграции с другими средствами контроля и построении эффективных процессов. Необходимо определить метрики, ориентированные на результат, для измерения результатов инвестиций в средства контроля и их оптимизацию (см. скрин с примерами метрик).
3️⃣ Создать кроссфункциональные команды с экспертизой в соответствующих направлениях (защиты).
Оптимизация (настроек средств защиты) требует совместной работы различных команд/отделов и владельцев активов для понимания того, что именно нуждается в защите и как функционируют системы (см. скрин с RACI-матрицей).
4️⃣ Синхронизировать работы по оптимизации с процессом управления угрозами и непрерывного анализа защищенности (CTEM).
CTEM помогает выявлять пробелы в защите и видимости угроз, в то время как оптимизация средств контроля помогает их устранять.
#controls #optimization #exposure #ctem #gartner #metrics
Недостаточно просто купить средства защиты, их еще нужно постоянно настраивать, и вообще нет смысла гоняться за новыми и более дорогими инструментами.
Да, удивительно слышать такие советы от
В их статье "Reduce Threat Exposure With Security Controls Optimization" поднимается проблема растущего количества взломов компаний из-за неправильно настроенных средств защиты и контроля. Авторы подчеркивают, что ключ к снижению угроз и повышению эффективности инвестиций в безопасность лежит не в простом наличии инструментов (и покрытии ими инфраструктуры), а в их правильной настройке и непрерывной оптимизации.
Чтобы решить проблему управления большим количеством средств защиты и повысить их эффективность предлагается:
Сосредоточиться на борьбе с наиболее опасными и специфичными для бизнеса угрозами с помощью имеющихся средств защиты и контроля.
Эффективность достигается за счет оптимальной конфигурации, интеграции с другими средствами контроля и построении эффективных процессов. Необходимо определить метрики, ориентированные на результат, для измерения результатов инвестиций в средства контроля и их оптимизацию (см. скрин с примерами метрик).
Оптимизация (настроек средств защиты) требует совместной работы различных команд/отделов и владельцев активов для понимания того, что именно нуждается в защите и как функционируют системы (см. скрин с RACI-матрицей).
CTEM помогает выявлять пробелы в защите и видимости угроз, в то время как оптимизация средств контроля помогает их устранять.
#controls #optimization #exposure #ctem #gartner #metrics
Please open Telegram to view this post
VIEW IN TELEGRAM
Please open Telegram to view this post
VIEW IN TELEGRAM
👍4