Висящие порты с прода...
Висящие порты с прода never changes.
Хм, а прикольно закинуть майнер и сказать автоскелься 😈
https://t.me/buhtig/375
Telegram
GitHub'ненько
Kubolt utility for scanning public kubernetes clusters
#security #k8s
https://github.com/averonesis/kubolt
#security #k8s
https://github.com/averonesis/kubolt
Кстати Nginx 1.17.3 вышел, стоит обновиться прям сейчас, дырки довольно значимые, и го 1.12.8.
Короч среда будет про обновления 🐸
https://t.me/count0_digest/2631
А тут и Cloudflare отписались о уязвимостях (больше пиар :)
https://blog.cloudflare.com/on-the-recent-http-2-dos-attacks/
Короч среда будет про обновления 🐸
https://t.me/count0_digest/2631
А тут и Cloudflare отписались о уязвимостях (больше пиар :)
https://blog.cloudflare.com/on-the-recent-http-2-dos-attacks/
Telegram
Пятничный деплой
https://github.com/Netflix/security-bulletins/blob/master/advisories/third-party/2019-002.md подборка уязвимостей от Netflix #security
Forwarded from OpenDevCast
Teletype
Топ тупых лазеек для исследования конкурентов: mobile API
Как мы Кинопоиск копали
Если вы захотите нахайрить Аспирина, чтобы он нашел все дырки в вашем приложении или ваших конкурентов, то можете обращаться ко мне 😎
На самом деле очень жизненные статьи, а при достаточном кол-ве глаз - все ошибки на поверхности. Правда это не значит, что нужно штат раздувать.
https://t.me/opendevcast/21
А еще у него есть свой бложек (раньше была еда, но теперь про ломание чужих бизнесов) https://t.me/badassorange
На самом деле очень жизненные статьи, а при достаточном кол-ве глаз - все ошибки на поверхности. Правда это не значит, что нужно штат раздувать.
https://t.me/opendevcast/21
А еще у него есть свой бложек (раньше была еда, но теперь про ломание чужих бизнесов) https://t.me/badassorange
Telegram
OpenDevCast
# .git для всех
Сегодня у нас классика:
https://teletype.in/@opendevcast/rJpTJh78B
#git #security
@aspirin_pp
Сегодня у нас классика:
https://teletype.in/@opendevcast/rJpTJh78B
#git #security
@aspirin_pp
Forwarded from Записки админа
🧪 Методы "отравления" кеша CDN, которые могут привести к частичной, либо полной недоступности ресурса для остальных посетителей: https://cpdos.org
#security #линк #фидбечат
#security #линк #фидбечат
Forwarded from Записки админа
Confidential_VMs_2_tn2.gif
16.9 MB
🔐 Кстати, если вы, так же как и я пропустили эту новость - загляните. Google анонсировал Confidential VM.
Построили они их на 2nd Gen AMD EPYC процессорах с использованием AMD SEV фичи. Заявлено, что ни другие VM, ни сам Google доступа на виртуалку, равно как и доступа к памяти, которая будет зашифрована, иметь не будут. #google #security #напочитать | Блог | Канал
Построили они их на 2nd Gen AMD EPYC процессорах с использованием AMD SEV фичи. Заявлено, что ни другие VM, ни сам Google доступа на виртуалку, равно как и доступа к памяти, которая будет зашифрована, иметь не будут. #google #security #напочитать | Блог | Канал
Forwarded from AWS Notes
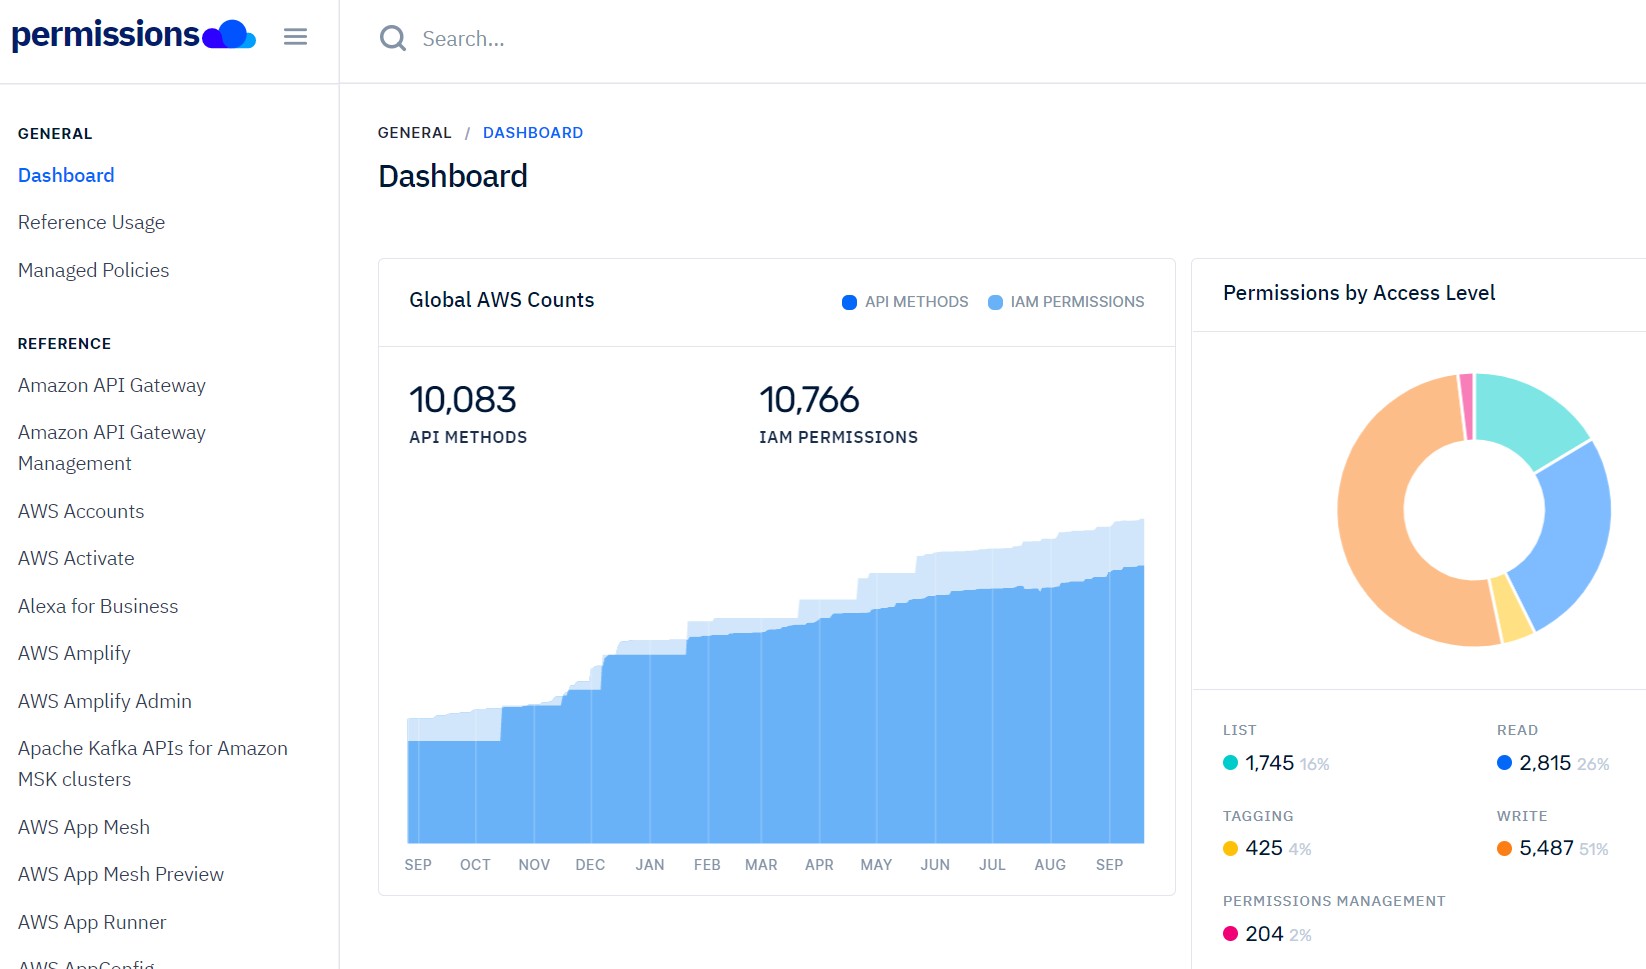
Открытая база данных IAM политик:
https://permissions.cloud/
#IAM #security
https://permissions.cloud/
The permissions.cloud website uses a variety of information gathered within the IAM Dataset and exposes that information in a clean, easy-to-read format. It was built in order to provide an alternate, community-driven source of truth for AWS identity.#IAM #security
Forwarded from Defront — про фронтенд-разработку и не только (Alexander Myshov)
CORS — история появления и нюансы использования
Джейк Арчибальд написал статью про CORS с интерактивными примерами — "How to win at CORS".
Впервые управление кроссдоменными-запросами появилось в Flash с помощью файла
Кроме истории появления CORS в статье также рассказывается о нюансах его использования. В общем, хорошая статья. Рекомендую почитать.
#web #security #history
https://jakearchibald.com/2021/cors/
Джейк Арчибальд написал статью про CORS с интерактивными примерами — "How to win at CORS".
Впервые управление кроссдоменными-запросами появилось в Flash с помощью файла
/crossdomain.xml, в котором описывались права доступа сторонних сайтов. В 2005 году рабочая группа W3C Voice Browser Working Group предложила альтернативное решение для XML-ресурсов. Так как XML не получил широкого распространения для представления HTML-документов, предложение рабочей группы трансформировалось в CORS (Cross-Origin Resource Sharing), который управляется с помощью HTTP-заголовка: Access-Control-Allow-Origin.Кроме истории появления CORS в статье также рассказывается о нюансах его использования. В общем, хорошая статья. Рекомендую почитать.
#web #security #history
https://jakearchibald.com/2021/cors/
Jakearchibald
How to win at CORS
The 'how' and 'why' of CORS, from start to finish.
Forwarded from Defront — про фронтенд-разработку и не только (Alexander Myshov)
Ускорение установки HTTPS-соединений
Саймон Харн рассказал о том, как HTTPS-сертификаты влияют на производительность сайта — "The Performance Cost of EV Certificates".
Есть три основных типа HTPS-сертификатов: Domain Validation (DV), Organisation Validation (OV), Extended Validation (EV). DV-сертификаты выдаются на основе факта принадлежности домена, как в Let's Encrypt. OV- и EV-сертификаты выдаются организациям за оплату.
EV-сертификат предоставляет большее количество информации для пользователя, но по-большому счёту он не сильно отличается от OV. Вы могли видеть, что сайт использует EV-сертификат, когда в адресной строке рядом с иконкой замка зелёным текстом отображался владелец сертификата. С версии Chrome 77 такие сертификаты отображаются обычным значком замка без зелёного текста.
OV-сертификаты валидируются на стороне веб-сервера отправкой запроса на сервер организации, выдавшей сертификат. EV-сертификаты не могут валидироваться на стороне веб-сервера, поэтому их валидация происходит на клиенте, замедляя установку HTTPS-соединения. Задержка наиболее заметна в странах бывшего СССР, в Восточной Австралии, Канаде и большинстве стран Африки. Некоторые организации сталкивались с минутной задержкой для пользователей в Китае. Эта проблема решается переходом на OV-сертификат.
#http #performance #security
https://simonhearne.com/2020/drop-ev-certs/
Simon Hearne
The Performance Cost of EV Certificates
Extended Validation certificates are expensive and degrade performance. Move to an OV certificate if you can!
Forwarded from CatOps
Another cybersecurity post.
A few days prior Log4j storm, researchers from Orca Security discovered CloudFormation vulnerability and managed to get access to an internal account. It means that an attacker could potentially get access to any AWS account by mimicking CloudFormation API calls.
Previously, Orca Security research team managed to do something similar with [AWS Glue.
Kudos to AWS team here. They managed to fix this vulnerability in less than 25 hours and it took 6 days to populate the fix in all their regions.
#aws #security
Orca Security
AWS CloudFormation Vulnerability | Orca Research Pod
Orca Security discovered a zero day AWS XXE (XML External Entity) CloudFormation vulnerability, which AWS quickly mitigated within 6 days. Learn more here!